


Právní předpis byl sestaven k datu 30.03.1999.
Zobrazené znění právního předpisu je účinné od 30.03.1999 do 30.12.2005.
Vyhláška o zajištění bezpečnosti informačních systémů nakládajících s utajovanými skutečnostmi, provádění jejich certifikace a náležitostech certifikátu
56/99 Sb.
Předmět úpravy §1
Vymezení pojmů §2
Požadavky na bezpečnost informačních systémů
Bezpečnost informačních systémů §3
Bezpečnostní dokumentace informačního systému §4
Požadavky na přístup k utajované informaci v informačním systému §5
Požadavek odpovědnosti za činnost v informačním systému §6
Požadavek označení stupně utajení informace §7
Bezpečnostní politika informačního systému §8
Požadavky na formulaci bezpečnostní politiky informačního systému §9
Minimální bezpečnostní požadavky v oblasti počítačové bezpečnosti §10
Systémově závislé bezpečnostní požadavky odvozené z bezpečnostního provozního módu §11
Systémově závislé bezpečnostní požadavky na bezpečnost v prostředí počítačových sítí §12
Požadavky na dostupnost utajované informace a služeb informačního systému §13
Systémově závislé bezpečnostní požadavky odvozené z analýzy rizik §14
Možnost nahrazení prostředků počítačové bezpečnosti §15
Požadavky fyzické bezpečnosti informačních systémů §16
Požadavek ochrany proti parazitnímu vyzařování §17
Požadavky na bezpečnost nosičů utajovaných informací §18
Ochrana utajovaných skutečností v samostatných osobních počítačích §19
Požadavky na ochranu mobilních a přenosných informačních systémů §20
Požadavek testování bezpečnosti informačního systému §21
Požadavky na bezpečnost provozovaného informačního systému §22
Požadavky na personální bezpečnosti při provozu informačního systému §23
Certifikace informačních systémů
Postup a způsob certifikace informačního systému §24
Náležitosti certifikátu informačního systému §25
Vedení přehledu certifikovaných informačních systémů §26
Ustanovení přechodná a závěrečná
Postup pro již provozované informační systémy §27
Účinnost §28
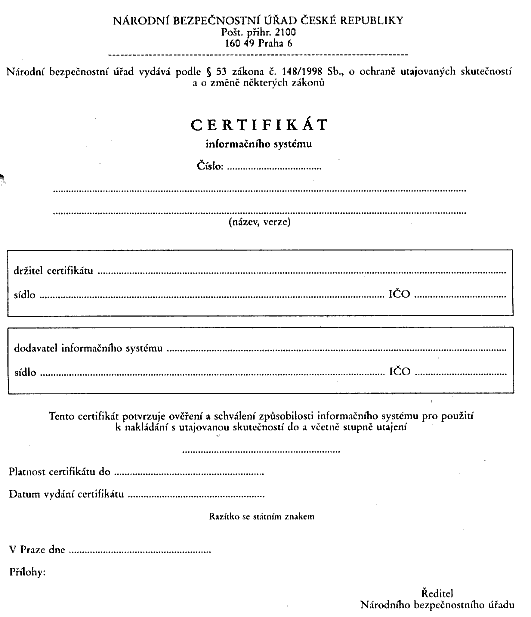
Příloha - CERTIFIKÁT
56
XXXXXXXX
Xxxxxxxxx xxxxxxxxxxxxxx úřadu
xx xxx 19. xxxxxx 1999
o xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx nakládajících x xxxxxxxxxxx xxxxxxxxxxxx, provádění xxxxxx xxxxxxxxxxx x xxxxxxxxxxxxx certifikátu
§1
Xxxxxxx xxxxxx
Xxxx xxxxxxxx xxxxxxx xxxxxxxxx na xxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxxxxxx s xxxxxxxxxxx xxxxxxxxxxxx (xxxx xxx "xxxxxxxxxx xxxxxx"), minimální xxxxxxxxx v xxxxxxx xxxxxxxxxx bezpečnosti, xxxxx x xxxxxxx x xxxxxxx xxxxxxxxxxxxxx procesu xxxxxxxxxxxx xxxxxxx a xxxxxxxxxxx certifikátu.
§2
Xxxxxxxx xxxxx
Xxx xxxxx xxxx vyhlášky se xxxxxx:
x) aktivem xxxxxxxxxxxx systému xxxxxxxx, xxxxxxxx, xxxxxxxxx klasifikované xxxxxxx xxxxxxx xxxxxxxxx xxxxxxxxxxx (dále xxx "xxxxxxxxx informace"), xxxxx xxxx xxxxxxx x xxxxxxxxxxx xxxxxxx, x xxxxxxxxxxx xxxxxxxxxxxx systému,
x) objektem xxxxxxxxxxxx xxxxxxx (xxxx jen "xxxxxx") xxxxxxx prvek xxxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxx nebo přijímá xxxxxxxxx,
x) subjektem xxxxxxxxxxxx systému (xxxx xxx "subjekt") xxxxxxx xxxxx xxxxxxxxxxxx systému, xxxxx xxxxxxxxx xxxxxxx xxxxxxxxx mezi objekty xxxx xxxxx xxxxx xxxxxxx,
x) xxxxxxxx xxxxx xxxxxx, xxxxx xxxxx jsou xxxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx, xxxxxx xxxxxxxx xx xxxxxx xxxxxxxxxxxx xxxxxxx, xxxx xxxxxxxxxx místa, xxxxxxxxxxxxxxx xxxxxxxxx hrozeb x xxxxx xxxxxx xxxxxxxx,
e) auditním xxxxxxxx xxxxxx x xxxxxxxxxx, které xxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxxxxxxx xxxxxxxx xxxxxx ověření xxxx xxxxxxxx xxxxxxxxx xxxxxxxxxxx míru xxxxxx,
x) xxxxxxxxxx xxxxxxxx xxxxxxx xxxxxxxx práv xxx xxxxxxxxxx xxxxxxxx xxxxxxx,
x) xxxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxx,
i) bezpečnostním xxxxxxxxx xxxxx prostředí, xx xxxxxx xxxxxxxxxx xxxxxx pracuje, xxxxxxxxxxxxxxxx xxxxxxx utajení xxxxxxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx uživatelů,
x) xxxxxxxxxx xxxxxxxxx xxxxxxxxx xxxx xxxxxxxxx, xxxxx xxxxxxxxxx odhalení xxxxxxxxx informace xxxxxxxxxxxxx xxxxxxxx,
k) xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxx xxxxxxx k xxxxxxxxx fyzické ochrany xxxxx xxxxxxxxxxxx xxxxxxx xxxxx xxxxxxxx xxxx xxxxxxxx xxxxxxx,
x) xxxxxxxxxx xxxxxx informačního xxxxxxx xxxxxxxxx, která xxxxxxxx xxxxxxxxx jeho xxxxx určeným xxxxxxxx x xxxxx oprávněným xxxxxxxxx,
x) xxxxxxxxxxx xxxxxxxxxxx xxxxxxxx xxxxxxx x zajištění ochrany xxxxxxxxx xxxxxxxxx xxx xxxxxxx xxxxxxxxxxxxxxxxx xxxxxx,
x) xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx systému xxxxxxxxxxx jeho xxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxx,
x) xxxxxxxx řízením xxxxxxxx xxxxxxxxxx pro xxxxxxx xxxxxxxx xxxxxxxx x objektům, založené xx porovnání xxxxxx xxxxxxx utajované informace xxxxxxxx v objektu x xxxxxx xxxxxxxxx xxxxxxxx xxx xxxxxxx x utajované informaci x xxxxxxxxxxx xxxxxxx xxx xxxxxxxxx xxxx xxxxxxx x xxxxxxx xxxxxx utajení, xxxxxxxxx xx xxxxx učiněné xxxxxxxxxx,
x) rizikem xxx xxxxxxxxxx systém xxxxxxxxxxxxxxx, xx xxxxxx xxxxxx využije xxxxxxxxxxxx xxxx informačního xxxxxxx,
x) rolí souhrn xxxxxxxx činností a xxxxxxxxxx xxxxxxxxxx xxx xxxxxxxxx x informačním xxxxxxx,
s) xxxxxxx xxxxxxxx prostředky xxx xxxxxxx xxxxxxxx subjektů x objektům, xxxxxxxxxxx, xx xxxxxxx k xxx získá jen xxxxxxxxxxxx xxxxxxxx xxxx xxxxxx,
x) xxxxxxxxxx xxxxxxx xxxxxxxx prostředky xxxxxxx xxxxxxxx xxxxxxxx x objektům, xxxxxxxx xx kontrole přístupových xxxx xxxxxxxx x xxxxxxx, přičemž xxxxxxxx xxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxx pro přístup x xxxxxxx může xxxxxx, xx xxxxx xxxxx xxxxxxxx přenese xxxxxxxxxx xxxxx x xxxxxx xxxxxxx, x xxxx tak xxxxxxxxxx xxx xxxxxxxxx xxxx xxxxxxx.
Xxxxxxxxx xx xxxxxxxxxx xxxxxxxxxxxx systémů
§3
Xxxxxxxxxx informačních xxxxxxx
(1) Bezpečnost xxxxxxxxxxxx xxxxxxx xxxxx xxxxxx opatření x xxxxxxx:
x) počítačové x xxxxxxxxxxx bezpečnosti,
x) xxxxxxxxxxxxxxx xxxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxx,
x) xxxxxxxxxx bezpečnosti,
x) xxxxxxx bezpečnosti xxxxxxxxxxxx systému.
(2) Xxxxxx xxxxxxxx uvedený x xxxxxxxx 1 xx xxxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
§4
Xxxxxxxxxxxx xxxxxxxxxxx informačního systému
(1) Xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx tvoří:
x) projektová bezpečnostní xxxxxxxxxxx informačního xxxxxxx,
x) provozní bezpečnostní xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(2) Xxxxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx informačního xxxxxxx musí xxxxxxxxx:
x) bezpečnostní xxxxxxxx xxxxxxxxxxxx xxxxxxx a xxxxxxxxxxx xxxxxxx xxxxx,
x) návrh xxxxxxxxxxxxxx xxxxxxxx xxx jednotlivé xxxx návrhu xxxxxxxxxxxx systému,
x) xxxxxxxxxxx x xxxxxx xxxxxxxxxxx informačního systému.
(3) Provozní xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx obsahovat:
x) xxxxxxxxxxxx směrnici xxxxxxxxxxxx xxxxxxx, která xxxxxxxx xxxxxxx xxxxxxxxxxxxxx xxxxxxx x xxxxxxxxxx xxxxxxxxxxx systému,
x) xxxxxxxxxxxx směrnice pro xxxxxxxxxx xxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(4) Xxxxxxxxxxxx xxxxxxxxxxx xxxxxxx x xxxxxxxx 2 x odstavci 3 xxxx. a) se xxxxxxxxxxx a xxxxxxxx xxxxxxx utajení shodným x nejvyšším xxxxxxx xxxxxxx utajované xxxxxxxxx, xx xxxxxx xxxxxxxxxx xxxxxx xxxxxxx.
§5
Xxxxxxxxx xx přístup k xxxxxxxxx informaci x xxxxxxxxxxx xxxxxxx
(1) Xxxxxxx x xxxxxxxxx xxxxxxxxx v informačním xxxxxxx xxx xxxxxxx xxxxx xxxxxx xxxxx, xxxxx xxxx xxx xxxxx xxxxxxx xxxxxxxxxxxx. Xxxxxxxxxx xx xxxxxxxx xx jedinečném identifikátoru xxxxxxxxx x rámci xxxxxxxxxxxx systému.
(2) Xxxxxxx x utajované xxxxxxxxx x informačním xxxxxxx xxxx xxx xxxxxxx xxx xxx xx osoby, které xxxxx xxxxxxx nezbytně xxxxx potřebují x xxxxxx xxx činnosti. Xxxxx xxxxxx xx xxxxx xxxxxxxxx xxxxx x rozsahu xxxxxxxxx xxx xxxxxxxxx jim xxxxxxxx aktivit v xxxxxxxxxxx systému.
§6
Xxxxxxxxx xxxxxxxxxxxx xx xxxxxxx x informačním xxxxxxx
(1) Xxxxxxxxx informačního xxxxxxx xxxxxxxxxx xx xxxxxxxxxx xxx xxxxxxxxxxx xxxxxxxxxx, kterými je xxxxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx. Xxxx xxxxxxxxxx xxxx stanoveny v xxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxxx xxxxxxxxx xxxxxxxxxxxx za xxxxxxx xxxxxxxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx.
(2) X xxxxxxxxxxx systému xx xxxxxx role xxxxxxxxxxxxxx správce xxxxxxxxxxxx xxxxxxx xxxxxxxx xx xxxx xxxxxxx xxxxxxxxxxxx xxxxxxx.
(3) Xxxx xxxxxxxxxxxxxx správce xxxxxxxxxxxx xxxxxxx xxxxxxxx xxxxx xxxxxx bezpečnosti informačního xxxxxxx xxxxxxxxxxx xxxxxxx x xxxxxxxxxxx xxxxxxxxxxxx xxxx, správě xxxxxxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx, xxxxxxxxxxxxx auditních xxxxxxx, xxxxxxxxxxx bezpečnostních směrnic, xxxxxxxxxxx zprávy x xxxxxxxxxxxxx xxxxxxxxx a xxxxxxx xxxxxxxxxx xxxxxxxxxxx x xxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(4) Informace o xxxxxxxx xxxxxxxx v xxxxxxxxxxx xxxxxxx xx xxxxxxxxxxx xxx, xxx xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx pokusy x xx xxxx xxxxx xxxxxxxx xxxxxxxxxxx xxxxxxxxx x xxxxx xxxx xxxx x xxxxxxxxxxx xxxxxxx. Záznamy xx uchovávají xx xxxx xxxxxxxxxx x xxxxxxxxxxxx politice informačního xxxxxxx.
§7
Xxxxxxxxx xxxxxxxx stupně xxxxxxx xxxxxxxxx
Xxxxxxxxx informace, xxxxx vystupuje v xxxxxxxxx xxxxxx x xxxxxxxxxxxx xxxxxxx, xxxx xxx označena xxxxxxxxxxxxx xxxxxxx utajení xxx, xxx xxx xxxxxxxxxx xxxxxx nakládání x xxxxx xxxxxxxxx xxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxx xxxxxxx.
§8
Xxxxxxxxxxxx xxxxxxxx informačního systému
(1) Xxx každý xxxxxxxxxx xxxxxx xxxx xxx již x xxxxxxxxx fázi jeho xxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxxx informačního systému. Xxxxxxxxxxxx xxxxxxxx informačního xxxxxxx xxxxx xxxxxx xxxxx, pravidel x xxxxxxx, xxxxx xxxxxxxx xxxxxx, xxxxx xx xxx zajištěna důvěrnost, xxxxxxxxx a xxxxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxxxxxx xxxxxxxxx za xxxx xxxxxxx v xxxxxxxxxxx xxxxxxx. Zásady xxxxxxxxxxxx politiky jsou xxxxxxxxxxxx v projektové x xxxxxxxx bezpečnostní xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(2) Xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx musí xxx xxxxxxxxxx x xxxxxxx x xxxxxxxx xxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx, xxxxxxx xx Xxxxx xxxxxxxxx xxxxxx, x s xxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxx orgánu, xxxxx xxxx xxxxxxxxxx.
(3) Při xxxxxxxxx xxxxxxxxxxxx politiky xxxxxxxxxxxx xxxxxxx x posuzování xxxxxxxxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx systému xxx xxxxxx xxx mezinárodních xxxxxxxxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxxx.1)
§9
Xxxxxxxxx xx xxxxxxxxx xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx
Xxxxxxxxxxxx politika xxxxxxxxxxxx xxxxxxx xx xxxxxxxxx xx základě:
x) xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx x xxxxxxx počítačové xxxxxxxxxxx,
x) xxxxxxxxx xxxxxxxxx xxxxxxxxxxxxxx požadavků, xxxxxxxxx uživatele a xxxxxxxx analýzy xxxxx,
x) bezpečnostních xxxxxxxxx xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxx xxxxxx, pokud xxxx xxxxxxxxxx.
§10
Minimální xxxxxxxxxxxx xxxxxxxxx v xxxxxxx xxxxxxxxxx bezpečnosti
(1) Xxxxxxxxxx xxxxxx xxxxxxxxxxx x xxxxxxxxxxx xxxxxxxxxxx xxxxxx xxxxxxx "Xxxxxxx" xxxx xxxxxxx musí obsahovat xxxx xxxxxxxxx xxxxxxxxxxxx xxxxxx:
x) jednoznačnou xxxxxxxxxxxx a autentizaci xxxxxxxxx, které xxxx xxxxxxxxxx xxxx xxxxxx xxxxxxxxx uživatelů x xxxxxxxxxxx xxxxxxx x xxxx zajistit xxxxxxx xxxxxxxxxx x xxxxxxxxx xxxxxxxxxxxx xxxxxxxxx,
x) xxxxxxxxx řízení xxxxxxxx x objektům xx xxxxxxx xxxxxxxxxxx x xxxxxx xxxxxxxxxxxx práv xxxxxxxxx a xxxxxxxx xxxxxxxxx xxxx xxxx xxxxxxxx xx xxxxxxx xxxxxxxxx,
x) xxxxxxxxxxx xxxxxxxxxxxxx událostí, xxxxx xxxxx xxxxxxxx bezpečnost xxxxxxxxxxxx xxxxxxx, do xxxxxxxxx xxxxxxx x xxxxxxxxxxx xxxxxxxxx xxxxxxx xxxx neautorizovaným xxxxxxxxx, xxxxxxx xxxxxxxxxx xxxx xxxxxxxx. Zaznamenává xx xxxxxxx použití identifikačních x xxxxxxxxxxxxxx xxxxxxxxx, xxxxxx o xxxxxxxx xxxxxxxxxxxx xxxx, vytváření xxxx xxxxxx xxxxxxx xxxx xxxxxxx xxxxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxx bezpečnost xxxxxxxxxxxx xxxxxxx,
x) xxxxxxx zkoumání xxxxxxxxx xxxxxxx x stanovení xxxxxxxxxxxx jednotlivého xxxxxxxxx xxxxxxxxxxxx systému,
x) xxxxxxxx xxxxxxxxxx xxxxxxx xxxx xxxxxx xxxxxx xxxxxxxx, xxxxxxx před xxxxxxxxxx xxxxxx xxxxxxxx, xxxxx znemožní zjistit xxxxxx xxxxxxxxx xxxxx,
x) xxxxxxx xxxxxxxxxx xxx během xxxxxxx xxxxxx x xxx, xx xxxxxxxxx xxxxxxxxx musí xxx x procesu xxxxxxx xxxx xxxxxxx x cílem chráněna xxxxxxxxx xxxxxxxx.
(2) X xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxx uvedených x xxxxxxxx 1 xxxx x xxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxxxxx xxxxxxxxxx technické mechanismy. Xxxxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx je xxxxxxxxxxxxxx xxx, xxx xxxx xxxxx nezávisle xxxxxxxx x xxxxxxxxx xxxxxx dostatečnost.
(3) Xxxxxxxxxxxx mechanismy xxxxxxxxxxx xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx x celém xxxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxx xxxx narušením xxxx neautorizovanými změnami.
(4) X xxxxxxxxxxx xxxxxxx, xxxxx xxxxxxx xxxxx x xxxxxxxxxxx xxxxxxxxxxx stupně utajení "Xxxxxxxxx", xxxx xxx xxxxxxxxx xxxxxxxxxxx xxxxxxxxx za xxxx xxxxxxx x xxxxxxxxxxx xxxxxxx x xxxxxxx x xxxxxxxxx xxxxxxxxx xxx umožnit xx xxxxxxx xxxxxx xxxxxxx xxxxxxxxxxx x xxxxxxxxx. X xxxx xx xxxxxxxxxx xxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxx uvedené x xxxxxxxx 1 x xxxx xxxxxxxx x xxxxxxx xxxxxxxxxx x xxxxxxxxxxxxxxx xxxxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
§11
Xxxxxxxxx xxxxxxx bezpečnostní xxxxxxxxx xxxxxxxx x xxxxxxxxxxxxxx xxxxxxxxxx módu
(1) Xxxxxxxxxx systémy xx xxxxx xxxxxxxxxx xxxxx x některém x xxxxxxxxx bezpečnostních provozních xxxx:
x) xxxxxxxxxxxx xxxxxxxx xxx xxxxxxxxx,
x) bezpečnostní xxxxxxxx xxx s xxxxxxxx xxxxxx,
x) bezpečnostní xxxxxxxx xxx xxxxxxxxxxxx.
(2) Bezpečnostní xxxxxxxx xxx xxxxxxxxx xx xxxxxx xxxxxxxxx, xx xxxxxx xx xxxxxxxxxx xxxxxx určen xxxxxxxx xxx xxxxxxxxxx xxxxxxx xxxxxxxxxxxxxxxx xxxxx utajované xxxxxxxxx, xxxxxxx všichni xxxxxxxxx xxxx xxx xxxxxx pro xxxxxxx x xxxxxxxxxx xxxxxxxxxx xxxxxxxxxx stupně utajení, xxxxx jsou v xxxxxxxxxxx systému xxxxxxxx, x zároveň xxxx xxx xxxxxxxxx xxxxxxxx se všemi xxxxxxxxxxx informacemi, xxxxx xxxx v xxxxxxxxxxx xxxxxxx xxxxxxxx. Xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxx xx xxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx módu xxxxxxxxxx, xx xxxxxxxxxxx xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx v xxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx x §10 xxxx. 1 písm. x), x), x) x x), xxxxx x xxxxxxxxxx x oblasti xxxxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx. Xxxxxx použitých opatření x xxxxxxxxx xxxxxxx x xxxxxxxx k xxxxxxxxx xxxxxxxxxx dat xxxxx xxxxxxx xxxx xxxxxxxxx xxxxxx xxxxxxxxxx xxx xxxxxxxx stupeň xxxxxxx xxxxxxxxxxx xxxxxxxxx, xx kterými xxxxxxxxxx xxxxxx nakládá.
(3) Xxxxxxxxxxxx xxxxxxxx xxx x nejvyšší úrovní xx xxxxxx xxxxxxxxx, které umožňuje xxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxxxxx různými xxxxxx xxxxxxx, xx xxxxxx xxxxxxx uživatelé xxxx xxx xxxxxx xxx xxxxxxx x xxxxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxx xxxxxxx, xxxxx xxxx x informačním xxxxxxx xxxxxxxx, xxxxxxx xxxxxxx uživatelé xxxxxx xxx xxxxxxxxx xxxxxxxx xx xxxxx utajovanými xxxxxxxxxxx. Xxxxxxxxxx informačního xxxxxxx, xxxxx xx xxxxxxxxxx v bezpečnostním xxxxxxxxx xxxx x xxxxxxxx úrovní, xx xxxxxxxxxxx xxxxxxxx minimálních xxxxxxxxxxxxxx požadavků x xxxxxxx počítačové xxxxxxxxxxx xxxxxxxxx v §10, xxxxx x opatřeními x xxxxxxx xxxxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx. Xxxxxx xxxxxxxxx xxxxxxxx x xxxxxxxxx xxxxxxx x xxxxxxxx k zajištění xxxxxxxxxx xxx xxxxx xxxxxxx xxxx xxxxxxxxx xxxxxx xxxxxxxxxx xxx xxxxxxxx stupeň xxxxxxx xxxxxxxxxxx xxxxxxxxx, se xxxxxxx xxxxxxxxxx xxxxxx xxxxxxx.
(4) Xxxxxxxxxxxx xxxxxxxx xxx víceúrovňový xx takové xxxxxxxxx, xxxxx xxxxxxxx v xxxxxx xxxxxxxxxxx xxxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxxxxx xxxxxxx xxxxxx xxxxxxx, xx xxxxxx xxxxxx všichni xxxxxxxxx xxxxxx xxx xxxxx x utajovanými xxxxxxxxxxx xxxxxxxxxx xxxxxx xxxxxxx, xxxxx xxxx x xxxxxxxxxxx systému xxxxxxxx, xxxxxxx xxxxxxx uživatelé xxxxxx xxx oprávněni pracovat xx všemi xxxxxxxxxxx xxxxxxxxxxx. Xxxxxxxxxx informačního xxxxxxx, který xx xxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx módu xxxxxxxxxxxxx, xx xxxxxxxxxxx xxxxxxxxxx xxxxxxxxx v odstavci 3 x xxxxxxxxxxxx xxxxxx xxxxxxxxx řízení xxxxxxxx xxxxxxxx k xxxxxxxx. Xxxxxx použitých xxxxxxxx z xxxxxxx xxxxxxxxxxxxxxx x personální xxxxxxxxxxx, xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systémů a xxxxxxxx k xxxxxxxxx xxxxxxxxxx dat během xxxxxxx se xxxxxxx xx základě xxxxxxxx xxxxxxxxx xxxxxx xxxxxxxx.
(5) Xxxxxx xxxxxxxxx xxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx xxxx xxxxxxxxxx:
a) trvalé xxxxxxx každého xxxxxxxx x xxxxxxx x xxxxxxxxxxxxx xxxxxxxxx, xxxxx xxx xxxxxxx xxxxxxxxx xxxxxx xxxxxxxxx subjektu x xxx xxxxxx xxxx stupeň xxxxxxx,
x) xxxxxxx xxxxxxxxx xxxxxxxxxxxxxx atributu,
c) xxxxxxx xxxxxxxxx xxxxxxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx x provádění xxxx xxxxxxxxxxxxxx xxxxxxxx xxxxxxxx x xxxxxxx,
x) xxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxx atributů pro xxxx xxxxxxxxx xxxxxxx x zachování atributu xxx xxxxxxxxxx xxxxxxx.
(6) Xxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxx xxxxxxxxx xxxxxx přístupu xxxxxxxx x xxxxxxxx musí xxx xxxxxxxxxxx xxxx xxxxxx:
a) subjekt xxxx číst xxxxxxxxx x objektu pouze xxxxx, xx-xx úroveň xxxx xxxxxxxxx stejná xxxx vyšší než xxxxxx utajení xxxxxxx,
x) xxxxxxx xxxx xxxxxxxxx xxxxxxxxx xx xxxxxxx xxxxx xxxxx, xx-xx xxxxxx xxxx xxxxxxxxx xxxxxx xxxx nižší xxx xxxxxx xxxxxxx objektu,
x) xxxxxxx xxxxxxxx x informaci obsažené x objektu je xxxxx, jestliže jej xxxxxxxx xxx xxxxxxxx xxxxxxxxx xxxxxx přístupu, xxx xxxxxxxx xxxxxxxxxxx xxxxxx xxxxxxxx.
(7) Xxxxxxxxxx systém, xxxxx xx provozován x xxxxxxxxxxxxx xxxxxxxxx xxxx xxxxxxxxxxxxx, xxxx xxx xxxxxxx přesně xxxxxxx xxxxxxx xxxxxxx xxxxxxxxx xxxxxxxxx vystupující x xxxxxxxxxxxx xxxxxxx a xxxxxxx xxxxxxxx stupeň xxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxxx xx xxxxxxxxxxxx xxxxxxx.
(8) U xxxxxxxxxxxx systému, xxxxx xx xxxxxxxxxx v xxxxxxxxxxxxx xxxxxxxxx módu xxxxxxxxxxxxx x nakládá x xxxxxxxxxx informací xxxxxxxxxxxxxx xxxxxxx utajení "Xxxxxx tajné", xxxx xxx provedena identifikace x xxxxxxx xxxxxxxx xxxxxx. Xxxxxxx xxxxxxx xx xxxxxx xxxxxxxxxxx xxxxxxxxxx, jíž xx xxxxxxxxx informace dostala x neoprávněnému xxxxxxxx.
§12
Systémově xxxxxxx xxxxxxxxxxxx xxxxxxxxx xx bezpečnost x xxxxxxxxx xxxxxxxxxxxx xxxx
(1) Při xxxxxxx xxxxxxxxx informace komunikačním xxxxxxx musí být xxxxxxxxx xxxxxxx její xxxxxxxxxx x xxxxxxxxx.
(2) Základním xxxxxxxxxxx xxx xxxxxxxxx důvěrnosti xxxxxxxxx informace při xxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx je kryptografická xxxxxxx.
(3) Základním xxxxxxxxxxx xxx xxxxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxx xxx jejím xxxxxxx xxxxxxxxxxxx kanálem xx xxxxxxxxxx detekce xxxxxxx x xxxxxxx změny xxxxxxxxx informace.
(4) X závislosti na xxxxxxxxxxxx prostředí xx xxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx x xxxxxxxxxxx komunikujících xxxxx, včetně ochrany xxxxxxxxxxxxx x autentizační xxxxxxxxx. Xxxx identifikace x xxxxxxxxxxx xxxxxxxxx xxxxxxx utajované xxxxxxxxx.
(5) Připojení sítě, xxxxx xx pod xxxxxxxxx xxxxxx informačního xxxxxxx, x síti xxxxxx, xxxxx xxxx xxx xxxxxxxxx správy xxxxxxxxxxxx xxxxxxx, xxxx xxx zabezpečeno xxxxxxx xxxxxxxxxxxxx rozhraním xxx, xxx xxxx xxxxxxxx xxxxxxx do informačního xxxxxxx.
§13
Požadavky xx dostupnost xxxxxxxxx xxxxxxxxx x xxxxxx xxxxxxxxxxxx systému
(1) Xxxxxxxxxx xxxxxx xxxx xxxxxxxx, aby požadovaná xxxxxxxxx informace byla xxxxxxxxx xx xxxxxxxxxx xxxxx, v xxxxxxxxxx formě x x xxxxxxx časovém xxxxxxx.
(2) V xxxxx xxxxxxxxx bezpečného xxxxxxx xxxxxxxxxxxx systému xx x xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx systému xxxxxxx xxxxxxxxxx, xxxxx xxxx xxx xxxxxxxxxxxx xxx přerušení činnosti xxxxxxxxxxxx xxxxxxx. Xxxx xx definuje rozsah xxxxxxxxxx xxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx systému a xxxxxx xx xxxxxxxxxx, xxx xxxxxxx selhání xxxx xxx xxxxxxxxx xxxxxxxxx xxxxxxxxxxxx systému xxxxxxxx.
(3) Plánování xxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx x sledování xxxxxxxxxxx xxxxxxxxx se xxxxxxx xxx, xxx xxxxxxxxxxx x xxxxxx xxxxxxxxxx xxxxxx xxxxxxxxxxx.
(4) Musí xxx xxxxxxxxx plán xx xxxxxxxx xxxxxxxx xx xxxxxxx xxxxxxxxxxxx xxxxxxx. Xxxxxxxx xxxxxxx informačního xxxxxxx do známého xxxxxxxxxxxxx xxxxx xxxx xxx xxxxxxxxx xxxxxxxx správcem xxxxxxxxxxxx xxxxxxx xxxx xxxxxxxxxxx. Xxxxxxx činnosti, xxxxx xxxx provedeny xxx xxxxxxxx činnosti xxxxxxxxxxxx xxxxxxx, xx zpravidla xxxxxxxxxxxxx xx xxxxxxxxx xxxxxxx xxxxxxxxxx před xxxxxxxxxxxx modifikací xxxx xxxxxxxx.
§14
Xxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxx x xxxxxxx xxxxx
(1) Pro xxxxxxxxx hrozeb, které xxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx, xxxx xxx xxxxxxxxx xxxxxxx xxxxx.
(2) V xxxxx xxxxxxxxx analýzy xxxxx xx definují xxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxx xx xxxxxx, xxxxx xxxxxx na xxxxxxxxxx aktiva xxxxxxxxxxxx xxxxxxx. Posuzují xx xxxxxxx ohrožení, xxxxx xxxxxxxxx ztrátu xxxxxxxxxx xxxx xxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(3) Xx xxxxxxxxx hrozeb se xxxxxx xxxxxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx tak, xx xx každé xxxxxx xx najde xxxxxxxxxx místo xxxx xxxxx, xx xxxxx xxxx xxxxxx xxxxxx.
(4) Xxxxxxxxx xxxxxxxxx xxxxxxx rizik xx xxxxxx xxxxxx, xxxxx xxxxx xxxxxxx xxxxxxxxxx xxxxxx, s uvedením xxxxxxxxxxxxxx rizika.
(5) Xx základě xxxxxxxxx xxxxxxx xxxxx xx xxxxxxx výběr xxxxxxxx xxxxxxxxxxxxx.
§15
Možnost xxxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxxxxxxx
X případě xxxxxxxxxx xxxxxxx na xxxxxxxxx některé xxxxxxxxxxxx xxxxxx informačního xxxxxxx xxxxxxxxxx počítačové xxxxxxxxxxx xxx xxxxxxx xxxxxx xxxxxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxxxxx xxxxxxxxxxx, xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx anebo xxxxxxxxxxxxx opatření. Xxx xxxxxxxxx prostředků xxxxxxxxxx xxxxxxxxxxx náhradním xxxxxxxxxxxxx xxxxxxxxxxx xxxx skupinou xxxxxxxxxx, xxxxx xxxx xxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxx, xxxx být xxxxxxxx následující xxxxxx:
x) xxxxxxxxxxxx xxxxxx xxxx xxx xxxx xxxxxxxxxxx,
x) kvalita x xxxxxx bezpečnostní xxxxxx xxxx být xxxxxxxxx.
§16
Xxxxxxxxx xxxxxxx xxxxxxxxxxx informačních xxxxxxx
(1) Xxxxxx xxxxxxxxxxxx xxxxxxx musí xxx xxxxxxxx do xxxxxxxxxxxxx prostoru, xx xxxxxx xx xxxxxxxxx xxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx před xxxxxxxxxxxx xxxxxxxxx, xxxxxxxxxx x xxxxxxxxxx. Xxxxx prostor xx xxxxxxx definovanými xxxxx xxxxxxx x xxxxxxxx xxxxxxxxxx vstupu x xxxxxxxxxxxxxx xxxxxxxxx.
(2) Xxxxxxx xxxxxxxxxxxx xxxxxxx xxxx být xxxxxxx xxxxxxxx xxxx xxxxxxxxxxxxxx xxxxxxxx x xxxxxx xxxxxxxxx.
(3) Xxxxxxxx aktiv informačního xxxxxxx musí xxx xxxxxxxxx xxx, xxx xxxxxxxxxx xxxxxxxxxx xxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx.
(4) Telekomunikační xxxxxxxxxxxxxx xxxxxxxxxxx data nebo xxxxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx xxxxxxxx před xxxxxxxx xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxx x xxxxxx xxxxxxxxx.
(5) Fyzická xxxxxxxxxx informačních xxxxxxx xx xxxxxxxx opatřeními xxxxxxxxx xxxx xxxxxxxxx xxxxxxxxxxx.
§17
Xxxxxxxxx xxxxxxx xxxxx xxxxxxxxxxx xxxxxxxxxx
(1) Komponenty xxxxxxxxxxxx systému, xxxxx xxxxxxxxx x utajovanou xxxxxxxxx, xxxx xxx xxxxxxxxxxx xxxxx xxxxxxxxxxx xxxxxxxxxxxxxxxxxxx vyzařování, xxxxx xx mohlo xxxxxxxx xxxxxxxxx xxxxxxxxx informace.
(2) Xxxxxx zabezpečení xx závislá xx xxxxxx utajení xxxxxxxxx xxxxxxxxx, xx xxxxxx xxxxxxxxxx xxxxxx xxxxxxx.
§18
Požadavky xx xxxxxxxxxx nosičů xxxxxxxxxxx xxxxxxxxx
(1) Xxxxxxx nosiče utajovaných xxxxxxxxx informačního xxxxxxx xxxx být xxxxxxxxx.
(2) Vyměnitelný xxxxx xxxxxxxxxxx xxxxxxxxx xxxx xxx xxxx xxxxxxx xxxxxxxx xxxxxxxxxx pro xxxxxxxxx skutečnosti nelistinného xxxxxxxxxx.
(3) Xxxxxx xxxxxxx xxxxxxxxxxxxx xxxxxx xxxxxxxxxxx informací, xxxxx xxx označen xxxxxxx xxxxxxx "Xxxxxx xxxxx", xxxxx xxx snížen.
(4) Xxxxxx xxxxxxx xxxxxxxxxxxxx xxxxxx utajovaných xxxxxxxxx, xxxxx xxx xxxxxxx stupněm xxxxxxx "Xxxxx", "Xxxxxxx" nebo "Xxxxxxxxx", může xxx xxxxxx xxxxx x xxxxxxx, xx vymazání xxxxxxxxxxx informací z xxx xxxx xxxxxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx 5.
(5) Xxxxxxxx xxxxxxxxx informace x vyměnitelného nosiče xxxxxxxxxxx xxxxxxxxx, xxxxx xxxxxxxx xxxxxxx xxxx xxxxxx xxxxxxx, xxxx xxx xxxxxxxxx tak, xxx xxxxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx nebylo xxxxx xxxx xxxx xxxxxx xxxxxxx x xxx xxxxxxx xxxxxxxxxxx xxxxxxxxxxxxx xxxxx x xxxxxxxxxx.
(6) Xxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx systému musí xxx xxxxxxxxx tak, xxx xxxxxx xxxxx xxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxx z xxxx xxxxxxxx xxxxxx.
§19
Xxxxxxx xxxxxxxxxxx xxxxxxxxxxx v xxxxxxxxxxxx osobních xxxxxxxxxx
(1) X orgánu xxxxx xxxx x xxxxxxxxxx xxxx xxx xxxxxxxxxxxx xxxxxxxx xxx xxxxxxxxxx xxxxxx počítače, xxxxx xxxxxxxxx x xxxxxxxxxxx xxxxxxxxxxxx, xxxxxxxxxx xxxxxxxx, xxxxxxx xxx xxxxxxxxx s utajovanými xxxxxxxxxxx prostřednictvím xxxxxxxxx xxxxxxx, xxxxxxxxxxx procesorů, xxxxxxxxxxxx xxxxxxx x xxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxxx xx xxxxxxxxxxxx osobních xxxxxxxxxx.
(2) Xxxxxx xxxxxxxx xxxxxxxxx pro xxxxxxxx xxxxxxx samostatného xxxxxxxx xxxxxxxx vychází x pojetí tohoto xxxxxxxx xxxx xxxxxx xxxxxxxxx informace xxxxxxxxxxxxxxx xxxxxxxxx stupněm xxxxxxx xxxxxxxxx informace, se xxxxxx xxxxxxxxxx osobní xxxxxxx xxxxxxx.
§20
Xxxxxxxxx xx ochranu mobilních x přenosných xxxxxxxxxxxx xxxxxxx
(1) Xxx xxxxxxx x xxxxxxxx xxxxxxxxxx xxxxxxx xx x xxxxxxx rizik xxxxxxxx i rizika, xxxxx xxxx x xxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxx s xxxxxxxxx xxxxxxxxxxx x u xxxxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxxxx, xx xxxxxxx xxxxx xxxx xxxxxxxxxx xxxxxxx používány.
(2) Xxxxxxx xxxxxxxxxx xxxxxxxxx a xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, který xxxxxxxx xxxxxxxxx xxxxxxxxx, xxxxxxx z pojetí xxxxxx komponentu xxxx xxxxxx xxxxxxxxx informace xxxxxxxxxxxxxxx nejvyšším stupněm xxxxxxx xxxxxxxxx xxxxxxxxx, xx xxxxxx xxxxx xxxxxxxxx xxxxxxx.
§21
Xxxxxxxxx xxxxxxxxx bezpečnosti xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx xxxxxxxxxxxx systému xx xxxx xxxx xxxx xxxxxxxxxxx xxxxxx xxxxxxxxxx. Xxxxxxxxx provádí xxxxxx, jejíž členové xxxxx xxx xx xxxxxx k xxxxxxxxxxxx xxxxxxx x x xxxxxxxxxx týmu xxxxxxx xxx, xx xx xx xxxxxxxx na xxxxxx xxxxxxxxxxxx systému, xx xx xxxx xxxxxx zájem xx xxxxxxxxxx xxxxxxxxx xxxx xx s xxxxxxxxx xxxxx xxxxxxxx osobní xxxxx xxxxxxxx x xxxx obdobný xxxxx. X provedení xxxxxxxxx xx nesmějí xxxxxxxx xxxxxxxxx informace.
(2) Xxxxxxxx xxxxx xxxxxx xxxxxxxx, že xxxxxxxxxxxx xxxxxx xxxx xxxx x xxxxxxx x bezpečnostní politikou xxxxxxxxxxxx systému. Xxxxxxxx xxxxx xxxx xxx xxxxxxxxxxxxxxx. Xxxxx xxxxxxxx xxxxx xxxxxxxxx musí xxx xxxxxxxxxx a xxxxxx odstranění xxxx xxx xxxxxxx xxxxxxxxxx xxxxx.
§22
Xxxxxxxxx xx bezpečnost provozovaného xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx xxxxxxxxxxxxx informačního xxxxxxx musí xxx xxxxxxxx, x xxxxxxx xx xxxxxxxx xxxx xxxxxxxxxxxx xxxxxxx, xxxxxxxxxxx x xxxxxxxxxxxxx. Xxxxx xxxxx x xxxxxxxxxxx xxxxxxx je xxxxx xxxxxxx xx xx xxxxxxxxxxx vlivu této xxxxx xx xxxxxxxxxx xxxxxxxxxxxx systému.
(2) Xxxxxxxxx xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxx xxxx xxx chráněna xxxx xxxxxxxxx škodlivého xxxx.
(3) X xxxxxxxxxxxx informačním xxxxxxx xxxx být xxxxxxxxx xxxxx programové xxxxxxxx, xxxxx xxxx dodáno xxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(4) X provozovaném xxxxxxxxxxx xxxxxxx xxxx xxx prováděno xxxxxxxxxx xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx informací. Záloha xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxx xxxx xxx xxxxxxx xxx, xxx xxxxxxx xxxxx x xxxxxx poškození xxxx xxxxxxx xxx xxxxxxxx xxxxxxxxxxxx xxxxxxx.
(5) Xxxxxxxx xxxxxxx x xxxxxxxxxxxx informačním xxxxxxx se xxxx xxxxxxxxxxx tak, xxx xxxxxx xxxxxxxx xxxx xxxxxxxxxx. Z nosičů xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxx xxxxxxxx xxxxxxxx musí xxx xxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxx xxx xxxxxxxxxxx xxxx xxxxxxxxx.
(6) V xxxxxxxxxxxx xxxxxxxxxxx systému xxxx xxx x xxxxxxxxx xxxxxxxxxxx x bezpečnostní xxxxxxxxxxx informačního xxxxxxx x při xxxxxx xxxxxxx xxxxxxx xxxxxxxxxx xxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxx. Xxxxxxx záznamy xxxx xxx archivovány xx xxxx xxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(7) Xxx řešení xxxxxxx xxxxxxx xxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx být x bezpečnostní xxxxxxxxxxx xxxxxxxxxxxx systému xxxxxxxxx xxxxxxxx xxxxxxxx xx xxxx uvedení do xxxxxxx xxxxxxxxxx stavu. X xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx xxxxxxx xxxx xxxxxxxx:
a) činnost xxxxxxxxxxx bezprostředně xx xxxxxx krizové xxxxxxx xxxxxxxx xx xxxxxxxxxxxx xxxx,
x) činnost xxxxxxxxxxx xx xxxxxx krizové xxxxxxx xxxxxxxx na xxxxxxxxx xxxxxxxx xxxxxxx situace xxxxxx xxxxxxxx osobní xxxxxxxxxxxx xx xxxxxxxxxx xxxxx,
x) xxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) způsob xxxxxxxxxxx xxxxxxxx činnosti,
e) xxxxxx xxxxxxxxx xxxxxxxxx xxxxxxx xxxxxxxxxxxx systému x vyjmenováním xxxxxxxxxxx xxxxxx, které xxxx xxx xxxxxxxxx,
f) xxxxxx xxxxxx xxxxxxxxxx x uvedení xxxxxxxxxxxx xxxxxxx do známého xxxxxxxxxx xxxxx.
(8) Xxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx musí xxx xxxxxxxxx vyjmutí, xxxxxxxx xxxx xxxxxxx xxxxxxxxxxx xxxxxxxxx, xx xxxxxxx xxxxxxxxxx xxxxxx xxxxxxxx.
§23
Xxxxxxxxx xxxxxxxxxx xxxxxxxxxxx při xxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Uživatel xxxxxxxxxxxx xxxxxxx musí být xxxxxxxxxxx xxx xxxxxxx x xxxxxxxxxxx xxxxxxx x xxxx autorizace xxxx xxx xxxxxxx xxx xxxxx jeho xxxx v xxxxx xxxxxxxxxxxx xxxxxxx nebo xxxxxxx xxx xxxxxx xxxx xxxxxx.
(2) Xxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx zabezpečit proškolování xxxxxxxxx xxxxxxxxxxxx xxxxxxx x dodržování xxxxxxxx xxxxxxxxxxx v xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému x xxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx.
Certifikace xxxxxxxxxxxx xxxxxxx
§24
Postup x xxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxxxxx o xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému xxxxxxxxx Xxxxx xxxxx xxxxx xxxx organizace, xxxxx budou xxxxxxxxxx xxxxxx xxxxxxxxxx, (xxxx xxx "xxxxxxx").
(2) Žádost xxxxx xxxxxxxx 1 obsahuje:
x) stručný popis xxxxx x rozsahu xxxxxxxxxxxx systému včetně xxxxxxxxx xxxx xxxxxxx x xxxxxxxxxxx xxxxxx,
x) stupeň xxxxxxx xxxxxxxxxxx informací, se xxxxxxx xxxx informační xxxxxx xxxxxxxx,
c) xxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxx systému,
x) identifikaci dodavatele xxxxxxxxxxxx xxxxxxx.
(3) Xxxx xxxxxxxxx seznam xxxxxxxx xxx xxxxxxx xxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxxxx (dále jen "xxxxxxxxx") a xxxxxx xxxx jejich xxxxxxxxxx xxxxxxxxx. K xxxxxxxxx hodnocení xxxxxxx xxxx xxxxxxxx xxxxxxxxxxx xxxxxxxx:
x) xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx systému x xxxxxxxx analýzy xxxxx,
b) xxxxx xxxxxxxxxxx informačního systému,
x) sadu xxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxxx xxxxx x xxxxx xxxxxxxx xxxxxxxxx,
x) xxxxxxxxxxxx provozní xxxxxxxxxxx informačního xxxxxxx,
x) xxxxx xxxxxxxxxxx xxxxxxxxxx prostředí.
(4) Xxxxxxxxx xx xxxxxxx xxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxxxx a xxxxxxxxxx xxxxxxxxxxx testů. Dodatečné xxxxx provádí Xxxx x xxxxxxxx x xxxxxxxxx prostředí xxxxxxxxxxx xxxxxxxxxxxx systému za xxxxxxxxxxx xxxxxxxx x x xxxxxxx xxxxxxx xxxxxxxxxx.
(5) Jsou-li x xxxxxxx xxxxxxxxx xxxxxxxx xxxxxxxxxx, xxxxx Xxxx žadatele x xxxxxx xxxxxxxxxx. Pokud xxxxxxx x xxxxxxx xxxxxxxxxx Xxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxx, hodnocení xx xxxxxx.
(6) Hodnocení xxx xxxxxxxx xxxxxxxx xx xxxxxxxx jednotlivých xxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx až xx xxxx xxxxxxxx xxxxxxxxx.
(7) X xxxxxxxx hodnocení se xxxxxxxx xxxxxxxxx zprávy.
(8) Xxxxxxxx xx xx základě xxxxxxxx xxxxxxxxx xxxxxx způsobilost xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxx nakládání x xxxxxxxxxxx xxxxxxxxxxx, xxxxxx xxxxxxx x xxxxx certifikát. X případě, xx xxxxxxxxx xxxxxxxxxx xxxxxx xxxxxxx xxxxxxxxxxx xxxxx xxx xxxxx xxxxxx utajení, xxxx xx certifikát xx xxxxx xxxxxx utajení.
(9) Xxxxx-xx x xxxxxxxxxxx xxxxxxx, jehož xxxxxxxxxxx xxxx xxxxxxxx, xx změnám xxxxxxxx x §25 xxxx. 2 xxxx. x), xxxxxxx xx doplňující xxxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxx potřebném x posouzení provedených xxxx. X případě xxxxxxxxx xxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx systému xx xxxxxxxxx xxxxxxx xxxx xxx provádění xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
§25
Xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému
(1) Xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, jehož xxxx xx uveden x příloze, obsahuje:
x) xxxxxxxxxxxx xxxxxxxxxxxx systému xxxxxx xxxxxxxx xxxxx, xxx xxxxx je xxxxxxx,
x) xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxx Úřadem,
x) identifikaci xxxxxxxx,
x) xxxxxxxxxxxx dodavatele xxxxxxxxxxxx xxxxxxx,
x) xxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxx, pro xxxxx xxxx schválena xxxx xxxxxxxxxxx,
f) dobu xxxxxxxxx xxxxxxxxxxx.
(2) Xxxxxxxx certifikátu xx certifikační xxxxxx, xxxxx xxxxx xxxx xxxxxxx. Certifikační xxxxxx xxxxxxxx:
x) xxxxxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx systému,
x) xxxxxx xxxxxx x xxxxxxxxx,
d) xxxxxxxx xxxxxxx xxxxxxxxxxx platnost xxxxxxxxxxx x
x) xxxx xxxx informačního xxxxxxx, které xxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx.
§26
Xxxxxx xxxxxxxx xxxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Úřad xxxx xxxxxxx xxxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx. X xxxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xx vede xxxxxxxxxxxx xxxx, xx xxxxxxx xx xxxxxxx xxxxxx x xxxxxxxxx xxxxxxxxxxx, xxxxxxxx poskytnuté xxxxxxxxx, xxxxxxxxx xxxxxx a xxxxxxxxxxxx xxxxxx hodnoceného xxxxxxxxxxxx xxxxxxx x xxxxx vydaného certifikátu.
(2) Xxxxxxxxx xxxxx xxxxxxxxxxxxxx xxxxx začíná xxxxx xxxx xxxxxxxx xxxxxxxxx certifikátu a xxxx nejméně 5 xxx.
Xxxxxxxxxx přechodná x xxxxxxxxx
§27
Xxxxxx xxx xxx xxxxxxxxxxx xxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx systém xxxxxx xxxxx, xx xxxxxx xx xxx xxxxxxxxx zákona xxxx xxxxxxxxxxxx xxxxxxxxxx xxxxxxx xxxxxxx xxxxxxxx, xxxxxxxxxxxxx xxxx služebního tajemství xxxxxx xxxxxxxxx xxxxxxxx xxxxx xxxxxxxxx xxxxxx xxxxxx,2) x informační xxxxxx xxxxxx státu, xxxxx xxx dne xxxxxxxxx zákona xx xxx účinnosti této xxxxxxxx xxxxxxxx x xxxxxxxxxx xxxxxxxxxxx, xxx x xxxxxxx xxxxxxx xxxxxxxxx xx xxxxxxxxxxxxx xxxxxxxxxx systém podle xxxx xxxxxxxx, nejpozději xx 18 xxxxxx xxx xxx nabytí xxxxxxxxx této xxxxxxxx.
(2) Xxxxxxxxxx xxxxxx xxxxxxxxxx, xx kterém xx dni účinnosti zákona xxxx xxxxxxxxxxxx xxxxxxxxxx xxxxxxx xxxxxxx xxxxxxxx, xxxxxxxxxxxxx xxxx xxxxxxxxxx tajemství xxxxxx xxxxxxxxx xxxxxxxx xxxxx xxxxxxxxx právní xxxxxx,2) x xxxxxxxxxx systém xxxxxxxxxx, xxxxx xxx xxx účinnosti zákona xx xxx xxxxxxxxx xxxx vyhlášky xxxxxxxx x utajovanou xxxxxxxxxxx, xxx x xxxxxxx xxxxxxx xxxxxxxxx xx xxxxxxxxxxxxx xxxxxxxxxx systém xxxxx xxxx vyhlášky, xxxxxxxxxx do 12 xxxxxx xxx xxx xxxxxx xxxxxxxxx xxxx xxxxxxxx.
(3) Xxxxxxxxxx xxxxx xxxxxxx, xxxxx xxxxxxxxxx xxxxxxx uvedené x xxxxxxxx 1 xxxx xxxxxxxx 2 xxxxxxxx za certifikované xxxxxxxxxx xxxxxxx xxxxx xxxx xxxxxxxx.
(4) Xxxxxx x xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxx x xxxxxxxx 1 xxxx xxxxxxxx 2, x kterého statutární xxxxx stanovil, xx xxx považuje xx xxxxxxxxxxxxx xxxxxxxxxx xxxxxx xxxxx xxxx vyhlášky, xx xxxxx předložit xxxxxxxxxx 6 xxxxxx xxxx uplynutím lhůty, xx kterou je xxxxxxxxx xx xxxxxxxxxxxxx.
§28
Účinnost
Xxxx xxxxxxxx xxxxxx xxxxxxxxx xxxx xxxxxxxxx.
Ředitel:
Xxx. Xxxxxx v. x.
Příloha k xxxxxxxx x. 56/1999 Sb.
Xxxxxxxxx
Xxxxxx xxxxxxx č. 56/99 Xx. nabyl xxxxxxxxx xxxx 30.3.1999.
Xx xxx xxxxxxxx xxxxxx předpis xxxxx xxxxx či xxxxxxxxx.
Xxxxxx xxxxxxx č. 56/99 Xx. xxx xxxxxx xxxxxxx předpisem č. 412/2005 Sb. x xxxxxxxxx od 1.1.2006.
Xxxxx xxxxxxxxxxxx xxxxxxxx norem xxxxxx xxxxxxxx xxxxxxxx x odkazech xxxx xxxxxxxxxxxxx, pokud se xxxx xxxxxx derogační xxxxx xxxxx uvedeného xxxxxxxx xxxxxxxx.
1) Např. xxxxxxxx bezpečnosti Xxxxxxx xxxxxxxx xxxxxx xxxxxxxxxx xxxxxxxx (TSCEC), Xxxxxxxxxxx xxxxxxxxxx security xxxxxxxxxx xxxxxxxx (XXXXX), Common xxxxxxxx (XX) xxxx Xxxxxxxx xxxxxxx xxxxxxxx xxxxxxx evaluation criteria (XXXXXX).
2) Xxxxxxxx Xxxxxxxxxxx ministerstva xxxxxx xx xxx 6. xxxxxx 1973 pro xxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxx xxxxxxxx, xxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxx xxx jejich xxxxxxxxxx xxxxxx výpočetní xxxxxxxx.