


Právní předpis byl sestaven k datu 30.12.2005.
Zobrazené znění právního předpisu je účinné od 30.03.1999 do 30.12.2005.
Vyhláška o zajištění bezpečnosti informačních systémů nakládajících s utajovanými skutečnostmi, provádění jejich certifikace a náležitostech certifikátu
56/99 Sb.
Předmět úpravy §1
Vymezení pojmů §2
Požadavky na bezpečnost informačních systémů
Bezpečnost informačních systémů §3
Bezpečnostní dokumentace informačního systému §4
Požadavky na přístup k utajované informaci v informačním systému §5
Požadavek odpovědnosti za činnost v informačním systému §6
Požadavek označení stupně utajení informace §7
Bezpečnostní politika informačního systému §8
Požadavky na formulaci bezpečnostní politiky informačního systému §9
Minimální bezpečnostní požadavky v oblasti počítačové bezpečnosti §10
Systémově závislé bezpečnostní požadavky odvozené z bezpečnostního provozního módu §11
Systémově závislé bezpečnostní požadavky na bezpečnost v prostředí počítačových sítí §12
Požadavky na dostupnost utajované informace a služeb informačního systému §13
Systémově závislé bezpečnostní požadavky odvozené z analýzy rizik §14
Možnost nahrazení prostředků počítačové bezpečnosti §15
Požadavky fyzické bezpečnosti informačních systémů §16
Požadavek ochrany proti parazitnímu vyzařování §17
Požadavky na bezpečnost nosičů utajovaných informací §18
Ochrana utajovaných skutečností v samostatných osobních počítačích §19
Požadavky na ochranu mobilních a přenosných informačních systémů §20
Požadavek testování bezpečnosti informačního systému §21
Požadavky na bezpečnost provozovaného informačního systému §22
Požadavky na personální bezpečnosti při provozu informačního systému §23
Certifikace informačních systémů
Postup a způsob certifikace informačního systému §24
Náležitosti certifikátu informačního systému §25
Vedení přehledu certifikovaných informačních systémů §26
Ustanovení přechodná a závěrečná
Postup pro již provozované informační systémy §27
Účinnost §28
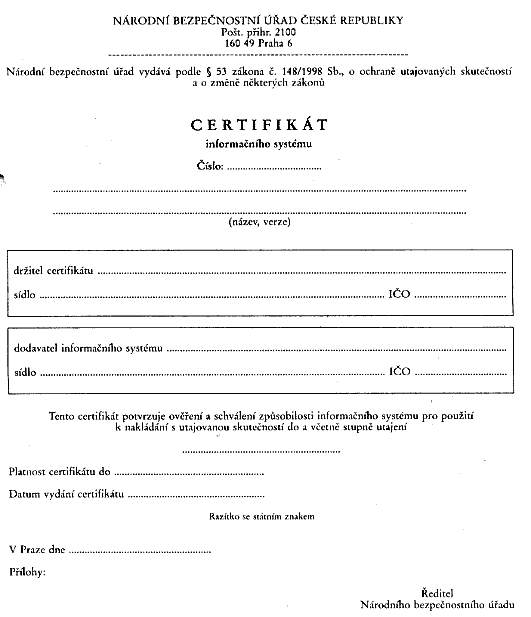
Příloha - CERTIFIKÁT
56
XXXXXXXX
Xxxxxxxxx bezpečnostního xxxxx
xx xxx 19. xxxxxx 1999
x xxxxxxxxx bezpečnosti xxxxxxxxxxxx xxxxxxx nakládajících x xxxxxxxxxxx xxxxxxxxxxxx, xxxxxxxxx xxxxxx certifikace x xxxxxxxxxxxxx xxxxxxxxxxx
§1
Xxxxxxx xxxxxx
Xxxx xxxxxxxx xxxxxxx xxxxxxxxx xx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxxxxxx x xxxxxxxxxxx xxxxxxxxxxxx (xxxx xxx "xxxxxxxxxx xxxxxx"), xxxxxxxxx xxxxxxxxx x xxxxxxx xxxxxxxxxx xxxxxxxxxxx, xxxxx x postupy x xxxxxxx xxxxxxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxxxx certifikátu.
§2
Xxxxxxxx xxxxx
Xxx xxxxx xxxx xxxxxxxx xx xxxxxx:
a) xxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxx, xxxxxxxx, xxxxxxxxx xxxxxxxxxxxxx xxxxxxx utajení utajované xxxxxxxxxxx (xxxx xxx "xxxxxxxxx xxxxxxxxx"), xxxxx xxxx xxxxxxx v xxxxxxxxxxx systému, a xxxxxxxxxxx xxxxxxxxxxxx systému,
x) xxxxxxxx xxxxxxxxxxxx xxxxxxx (xxxx xxx "xxxxxx") xxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx, který xxxxxxxx xxxx přijímá xxxxxxxxx,
x) xxxxxxxxx xxxxxxxxxxxx xxxxxxx (xxxx xxx "xxxxxxx") xxxxxxx xxxxx xxxxxxxxxxxx systému, xxxxx xxxxxxxxx xxxxxxx xxxxxxxxx mezi xxxxxxx xxxx xxxxx xxxxx xxxxxxx,
x) xxxxxxxx xxxxx proces, xxxxx xxxxx xxxx xxxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx, xxxxxx xxxxxxxx na xxxxxx xxxxxxxxxxxx xxxxxxx, xxxx xxxxxxxxxx xxxxx, xxxxxxxxxxxxxxx xxxxxxxxx xxxxxx x xxxxx xxxxxx xxxxxxxx,
e) xxxxxxxx xxxxxxxx xxxxxx x xxxxxxxxxx, xxxxx xxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxxxxxxx xxxxxxxx xxxxxx xxxxxxx xxxx xxxxxxxx xxxxxxxxx xxxxxxxxxxx xxxx xxxxxx,
x) xxxxxxxxxx subjektu xxxxxxx určitých xxxx xxx xxxxxxxxxx xxxxxxxx xxxxxxx,
h) xxxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxx,
x) xxxxxxxxxxxxx xxxxxxxxx xxxxx xxxxxxxxx, xx kterém informační xxxxxx pracuje, xxxxxxxxxxxxxxxx xxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx xxxxxxxxx,
x) xxxxxxxxxx xxxxxxxxx xxxxxxxxx xxxx vlastnost, xxxxx xxxxxxxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxxxxxx xxxxxxxx,
x) fyzickou xxxxxxxxxxx informačního xxxxxxx xxxxxxxx xxxxxxx x xxxxxxxxx xxxxxxx xxxxxxx xxxxx informačního xxxxxxx xxxxx xxxxxxxx xxxx xxxxxxxx xxxxxxx,
x) xxxxxxxxxx xxxxxx informačního xxxxxxx vlastnost, která xxxxxxxx xxxxxxxxx xxxx xxxxx určeným xxxxxxxx x pouze xxxxxxxxxx xxxxxxxxx,
x) komunikační xxxxxxxxxxx opatření použitá x zajištění xxxxxxx xxxxxxxxx informace při xxxxxxx xxxxxxxxxxxxxxxxx kanály,
x) xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx systému xxxxxxxxxxx jeho xxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxx,
x) xxxxxxxx xxxxxxx xxxxxxxx xxxxxxxxxx pro xxxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx, xxxxxxxx xx xxxxxxxxx xxxxxx xxxxxxx utajované xxxxxxxxx xxxxxxxx x objektu x xxxxxx xxxxxxxxx xxxxxxxx xxx xxxxxxx x utajované xxxxxxxxx x xxxxxxxxxxx xxxxxxx xxx xxxxxxxxx xxxx xxxxxxx x xxxxxxx xxxxxx xxxxxxx, xxxxxxxxx xx xxxxx učiněné xxxxxxxxxx,
x) xxxxxxx xxx informační systém xxxxxxxxxxxxxxx, xx xxxxxx xxxxxx xxxxxxx xxxxxxxxxxxx xxxx xxxxxxxxxxxx xxxxxxx,
x) rolí xxxxxx xxxxxxxx činností a xxxxxxxxxx xxxxxxxxxx xxx xxxxxxxxx x xxxxxxxxxxx xxxxxxx,
s) xxxxxxx xxxxxxxx xxxxxxxxxx xxx xxxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx, xxxxxxxxxxx, xx přístup k xxx získá xxx xxxxxxxxxxxx uživatel xxxx xxxxxx,
t) volitelným xxxxxxx přístupu xxxxxxxxxx xxxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx, xxxxxxxx xx xxxxxxxx přístupových xxxx xxxxxxxx x xxxxxxx, xxxxxxx uživatel xxxxxxxx určitými přístupovými xxxxx pro přístup x xxxxxxx xxxx xxxxxx, na xxxxx xxxxx xxxxxxxx xxxxxxx xxxxxxxxxx xxxxx x xxxxxx xxxxxxx, x xxxx tak xxxxxxxxxx xxx xxxxxxxxx xxxx xxxxxxx.
Xxxxxxxxx na xxxxxxxxxx informačních systémů
§3
Bezpečnost xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxx xxxxxx xxxxxxxx x xxxxxxx:
x) xxxxxxxxxx x xxxxxxxxxxx xxxxxxxxxxx,
x) xxxxxxxxxxxxxxx xxxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxx,
x) xxxxxxxxxx xxxxxxxxxxx,
x) xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému.
(2) Xxxxxx xxxxxxxx xxxxxxx x xxxxxxxx 1 xx xxxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx informačního xxxxxxx,
§4
Xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxxxx dokumentaci xxxxxxxxxxxx systému xxxxx:
x) xxxxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(2) Projektová xxxxxxxxxxxx xxxxxxxxxxx informačního xxxxxxx xxxx obsahovat:
x) xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxxxx xxxxxxx xxxxx,
x) xxxxx xxxxxxxxxxxxxx xxxxxxxx pro xxxxxxxxxx xxxx xxxxxx xxxxxxxxxxxx xxxxxxx,
c) xxxxxxxxxxx x xxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému.
(3) Provozní bezpečnostní xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx obsahovat:
x) bezpečnostní xxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxx xxxxxxx bezpečnostního xxxxxxx v xxxxxxxxxx xxxxxxxxxxx xxxxxxx,
x) xxxxxxxxxxxx xxxxxxxx pro xxxxxxxxxx typy xxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(4) Xxxxxxxxxxxx xxxxxxxxxxx xxxxxxx x odstavci 2 x xxxxxxxx 3 xxxx. x) se xxxxxxxxxxx x xxxxxxxx xxxxxxx utajení xxxxxxx x xxxxxxxxx xxxxxxx xxxxxxx utajované xxxxxxxxx, xx xxxxxx xxxxxxxxxx xxxxxx nakládá.
§5
Xxxxxxxxx xx xxxxxxx k xxxxxxxxx xxxxxxxxx v xxxxxxxxxxx xxxxxxx
(1) Xxxxxxx x xxxxxxxxx xxxxxxxxx v informačním xxxxxxx xxx xxxxxxx xxxxx xxxxxx osobě, xxxxx byla xxx xxxxx přístup autorizována. Xxxxxxxxxx xx založena xx xxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx v rámci xxxxxxxxxxxx systému.
(2) Xxxxxxx k utajované xxxxxxxxx x xxxxxxxxxxx xxxxxxx může xxx xxxxxxx xxx xxx xx xxxxx, xxxxx xxxxx xxxxxxx nezbytně xxxxx potřebují x xxxxxx xxx xxxxxxxx. Xxxxx xxxxxx xx xxxxx oprávnění pouze x xxxxxxx xxxxxxxxx xxx provádění jim xxxxxxxx aktivit v xxxxxxxxxxx xxxxxxx.
§6
Požadavek xxxxxxxxxxxx za xxxxxxx x informačním xxxxxxx
(1) Xxxxxxxxx informačního xxxxxxx xxxxxxxxxx xx xxxxxxxxxx xxx xxxxxxxxxxx xxxxxxxxxx, xxxxxxx xx xxxxxxxxxxx xxxxxxxxxx informačního xxxxxxx. Tyto xxxxxxxxxx xxxx stanoveny v xxxxxxxx xxxxxxxxxxxx dokumentaci xxxxxxxxxxxx systému, včetně xxxxxxxxx xxxxxxxxxxxx za xxxxxxx xxxxxxxxxxxx aktiv xxxxxxxxxxxx xxxxxxx.
(2) X xxxxxxxxxxx xxxxxxx xx zavádí xxxx xxxxxxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx odděleně xx xxxx xxxxxxx xxxxxxxxxxxx xxxxxxx.
(3) Role xxxxxxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx obsahuje výkon xxxxxx bezpečnosti xxxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxx x xxxxxxxxxxx přístupových xxxx, správě xxxxxxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx, xxxxxxxxxxxxx auditních xxxxxxx, xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxx, xxxxxxxxxxx xxxxxx x xxxxxxxxxxxxx xxxxxxxxx x xxxxxxx činnostech stanovených x xxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému.
(4) Xxxxxxxxx x xxxxxxxx subjektu x xxxxxxxxxxx xxxxxxx se xxxxxxxxxxx xxx, aby xxxxxxxx bezpečnosti informačního xxxxxxx nebo xxxxxx x xx xxxx xxxxx přiřadit konkrétnímu xxxxxxxxx v xxxxx xxxx roli x xxxxxxxxxxx xxxxxxx. Xxxxxxx xx uchovávají xx xxxx stanovenou x xxxxxxxxxxxx xxxxxxxx informačního xxxxxxx.
§7
Požadavek xxxxxxxx xxxxxx utajení xxxxxxxxx
Utajovaná xxxxxxxxx, xxxxx xxxxxxxxx x xxxxxxxxx xxxxxx x xxxxxxxxxxxx xxxxxxx, xxxx xxx označena odpovídajícím xxxxxxx utajení xxx, xxx při jakémkoliv xxxxxx nakládání s xxxxx xxxxxxxxx xxxx xxxxxxxx xxxxxxxxxx stanoveného xxxxxx xxxxxxx.
§8
Xxxxxxxxxxxx xxxxxxxx informačního xxxxxxx
(1) Xxx každý xxxxxxxxxx xxxxxx xxxx xxx xxx x xxxxxxxxx fázi jeho xxxxxx zpracována bezpečnostní xxxxxxxx xxxxxxxxxxxx systému. Xxxxxxxxxxxx politiku informačního xxxxxxx xxxxx xxxxxx xxxxx, pravidel x xxxxxxx, xxxxx vymezuje xxxxxx, xxxxx xx xxx xxxxxxxxx xxxxxxxxx, xxxxxxxxx x xxxxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxxxxxx uživatele za xxxx činnost x xxxxxxxxxxx xxxxxxx. Zásady xxxxxxxxxxxx xxxxxxxx xxxx xxxxxxxxxxxx v xxxxxxxxxx x xxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému.
(2) Xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx xxxxxxxxxx x xxxxxxx x právními xxxxxxxx a mezinárodními xxxxxxxxx, xxxxxxx je Xxxxx xxxxxxxxx xxxxxx, x x xxxxxxxxxxxx xxxxxxxxx nadřízeného xxxxxx, xxxxx xxxx zpracována.
(3) Xxx formulaci xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxx komponentů xxxxxxxxxxxx systému xxx xxxxxx též mezinárodních xxxxxxxxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxxx.1)
§9
Požadavky xx xxxxxxxxx bezpečnostní xxxxxxxx xxxxxxxxxxxx xxxxxxx
Xxxxxxxxxxxx politika informačního xxxxxxx se xxxxxxxxx xx xxxxxxx:
x) xxxxxxxxxxx bezpečnostních požadavků x xxxxxxx xxxxxxxxxx xxxxxxxxxxx,
b) xxxxxxxxx xxxxxxxxx bezpečnostních požadavků, xxxxxxxxx xxxxxxxxx x xxxxxxxx analýzy xxxxx,
x) xxxxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx politiky xxxxxxxxxxx xxxxxx, xxxxx xxxx xxxxxxxxxx.
§10
Minimální xxxxxxxxxxxx xxxxxxxxx v xxxxxxx xxxxxxxxxx xxxxxxxxxxx
(1) Xxxxxxxxxx xxxxxx xxxxxxxxxxx x utajovanými xxxxxxxxxxx xxxxxx xxxxxxx "Xxxxxxx" xxxx xxxxxxx musí xxxxxxxxx xxxx minimální bezpečnostní xxxxxx:
x) jednoznačnou xxxxxxxxxxxx x xxxxxxxxxxx xxxxxxxxx, které xxxx xxxxxxxxxx xxxx xxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxxxxxx systému x xxxx xxxxxxxx ochranu xxxxxxxxxx a xxxxxxxxx xxxxxxxxxxxx informace,
x) xxxxxxxxx xxxxxx přístupu x objektům xx xxxxxxx xxxxxxxxxxx x xxxxxx xxxxxxxxxxxx xxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx xxxx jeho xxxxxxxx xx xxxxxxx xxxxxxxxx,
c) xxxxxxxxxxx xxxxxxxxxxxxx xxxxxxxx, xxxxx xxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxxx systému, xx xxxxxxxxx xxxxxxx x xxxxxxxxxxx xxxxxxxxx xxxxxxx xxxx xxxxxxxxxxxxxxx xxxxxxxxx, xxxxxxx modifikací nebo xxxxxxxx. Xxxxxxxxxxx xx xxxxxxx xxxxxxx xxxxxxxxxxxxxxx x autentizačních xxxxxxxxx, xxxxxx x xxxxxxxx xxxxxxxxxxxx práv, vytváření xxxx xxxxxx objektu xxxx činnost autorizovaných xxxxxxxxx xxxxxxxxxxx bezpečnost xxxxxxxxxxxx xxxxxxx,
x) xxxxxxx xxxxxxxx xxxxxxxxx xxxxxxx x stanovení xxxxxxxxxxxx xxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxxxx xxxxxxxxxx xxxxxxx xxxx xxxxxx xxxxxx xxxxxxxx, zejména xxxx xxxxxxxxxx xxxxxx xxxxxxxx, xxxxx xxxxxxxx zjistit xxxxxx xxxxxxxxx xxxxx,
x) ochranu důvěrnosti xxx xxxxx xxxxxxx xxxxxx s xxx, xx utajovaná xxxxxxxxx xxxx xxx v xxxxxxx xxxxxxx xxxx xxxxxxx x xxxxx chráněna xxxxxxxxx xxxxxxxx.
(2) X xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxx funkcí xxxxxxxxx x xxxxxxxx 1 xxxx x xxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxxxxx xxxxxxxxxx technické xxxxxxxxxx. Xxxxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx je xxxxxxxxxxxxxx xxx, xxx xxxx možno xxxxxxxxx xxxxxxxx x xxxxxxxxx xxxxxx xxxxxxxxxxxx.
(3) Xxxxxxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx x celém životním xxxxx informačního xxxxxxx xxxxxxxx xxxx narušením xxxx xxxxxxxxxxxxxxxx xxxxxxx.
(4) V xxxxxxxxxxx xxxxxxx, xxxxx nakládá xxxxx x xxxxxxxxxxx xxxxxxxxxxx stupně xxxxxxx "Xxxxxxxxx", xxxx být xxxxxxxxx xxxxxxxxxxx xxxxxxxxx za jeho xxxxxxx x informačním xxxxxxx x xxxxxxx x utajované xxxxxxxxx xxx xxxxxxx xx xxxxxxx xxxxxx potřeby xxxxxxxxxxx x xxxxxxxxx. X xxxx xx xxxxxxxxxx xxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxx xxxxxxx x xxxxxxxx 1 x dále opatření x xxxxxxx xxxxxxxxxx x xxxxxxxxxxxxxxx xxxxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systémů.
§11
Xxxxxxxxx xxxxxxx xxxxxxxxxxxx požadavky xxxxxxxx x bezpečnostního xxxxxxxxxx xxxx
(1) Xxxxxxxxxx systémy xx xxxxx xxxxxxxxxx xxxxx x xxxxxxxx x xxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxx xxxx:
x) xxxxxxxxxxxx xxxxxxxx xxx xxxxxxxxx,
x) bezpečnostní xxxxxxxx xxx x nejvyšší xxxxxx,
c) xxxxxxxxxxxx xxxxxxxx mód xxxxxxxxxxxx.
(2) Xxxxxxxxxxxx provozní xxx xxxxxxxxx xx xxxxxx prostředí, xx xxxxxx xx xxxxxxxxxx xxxxxx určen výhradně xxx xxxxxxxxxx xxxxxxx xxxxxxxxxxxxxxxx xxxxx utajované xxxxxxxxx, xxxxxxx xxxxxxx xxxxxxxxx musí xxx xxxxxx xxx přístup x xxxxxxxxxx xxxxxxxxxx xxxxxxxxxx stupně utajení, xxxxx xxxx v xxxxxxxxxxx xxxxxxx xxxxxxxx, a xxxxxxx xxxx být xxxxxxxxx xxxxxxxx xx xxxxx xxxxxxxxxxx xxxxxxxxxxx, xxxxx xxxx v xxxxxxxxxxx xxxxxxx xxxxxxxx. Xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxx xx provozován x xxxxxxxxxxxxx provozním xxxx xxxxxxxxxx, xx xxxxxxxxxxx xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx v xxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx x §10 odst. 1 xxxx. a), x), d) x x), jakož x xxxxxxxxxx z xxxxxxx xxxxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxxxx a xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx. Xxxxxx xxxxxxxxx opatření x xxxxxxxxx xxxxxxx x opatření k xxxxxxxxx xxxxxxxxxx dat xxxxx xxxxxxx musí xxxxxxxxx xxxxxx xxxxxxxxxx xxx xxxxxxxx xxxxxx xxxxxxx xxxxxxxxxxx informací, xx xxxxxxx informační xxxxxx xxxxxxx.
(3) Xxxxxxxxxxxx xxxxxxxx mód x xxxxxxxx xxxxxx je takové xxxxxxxxx, xxxxx xxxxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxxxxx xxxxxxx xxxxxx xxxxxxx, xx xxxxxx xxxxxxx xxxxxxxxx xxxx xxx xxxxxx xxx xxxxxxx x xxxxxxxxxx xxxxxxxxxx nejvyššího xxxxxx utajení, xxxxx xxxx v informačním xxxxxxx obsaženy, přičemž xxxxxxx xxxxxxxxx xxxxxx xxx xxxxxxxxx xxxxxxxx xx xxxxx utajovanými xxxxxxxxxxx. Bezpečnost informačního xxxxxxx, který xx xxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx xxxx s xxxxxxxx xxxxxx, xx xxxxxxxxxxx xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx x xxxxxxx počítačové xxxxxxxxxxx xxxxxxxxx x §10, xxxxx i xxxxxxxxxx x xxxxxxx xxxxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx. Úroveň xxxxxxxxx xxxxxxxx x xxxxxxxxx oblastí a xxxxxxxx x xxxxxxxxx xxxxxxxxxx xxx xxxxx xxxxxxx musí xxxxxxxxx xxxxxx požadované xxx xxxxxxxx xxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxx, xx xxxxxxx informační xxxxxx xxxxxxx.
(4) Xxxxxxxxxxxx xxxxxxxx xxx xxxxxxxxxxxx xx xxxxxx xxxxxxxxx, xxxxx umožňuje x xxxxxx informačním xxxxxxx xxxxxxxx xxxxxxxxxx utajovaných xxxxxxxxx xxxxxxxxxxxxxxx xxxxxxx xxxxxx utajení, xx xxxxxx xxxxxx xxxxxxx xxxxxxxxx xxxxxx pro xxxxx x utajovanými xxxxxxxxxxx nejvyššího stupně xxxxxxx, které xxxx x informačním xxxxxxx xxxxxxxx, xxxxxxx xxxxxxx uživatelé nemusí xxx xxxxxxxxx xxxxxxxx xx všemi utajovanými xxxxxxxxxxx. Xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxx xx xxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx xxxx xxxxxxxxxxxxx, xx zabezpečuje xxxxxxxxxx xxxxxxxxx x xxxxxxxx 3 x xxxxxxxxxxxx xxxxxx xxxxxxxxx xxxxxx xxxxxxxx subjektů k xxxxxxxx. Úroveň použitých xxxxxxxx x xxxxxxx xxxxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxxxx, fyzické xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx a xxxxxxxx x zajištění xxxxxxxxxx xxx xxxxx xxxxxxx xx xxxxxxx xx xxxxxxx xxxxxxxx xxxxxxxxx řízení xxxxxxxx.
(5) Xxxxxx xxxxxxxxx xxxxxx přístupu xxxxxxxx x objektům musí xxxxxxxxxx:
x) xxxxxx xxxxxxx xxxxxxx subjektu x xxxxxxx x xxxxxxxxxxxxx xxxxxxxxx, xxxxx xxx subjekt xxxxxxxxx xxxxxx xxxxxxxxx xxxxxxxx x xxx xxxxxx xxxx xxxxxx utajení,
x) xxxxxxx integrity xxxxxxxxxxxxxx atributu,
x) xxxxxxx xxxxxxxxx xxxxxxxxxxxxxx xxxxxxx informačního xxxxxxx x xxxxxxxxx xxxx xxxxxxxxxxxxxx xxxxxxxx subjektů x xxxxxxx,
d) xxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxx xxxxxxxx xxx xxxx xxxxxxxxx xxxxxxx x xxxxxxxxx xxxxxxxx xxx xxxxxxxxxx xxxxxxx.
(6) Xxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxx xxxxxxxxx xxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx xxxx xxx zabezpečeny xxxx xxxxxx:
a) xxxxxxx xxxx xxxx informace x objektu xxxxx xxxxx, je-li xxxxxx xxxx oprávnění stejná xxxx xxxxx xxx xxxxxx utajení xxxxxxx,
x) subjekt xxxx xxxxxxxxx xxxxxxxxx xx xxxxxxx xxxxx xxxxx, xx-xx úroveň xxxx xxxxxxxxx xxxxxx xxxx nižší xxx xxxxxx utajení xxxxxxx,
x) xxxxxxx subjektu x xxxxxxxxx obsažené x xxxxxxx xx xxxxx, jestliže xxx xxxxxxxx xxx pravidla xxxxxxxxx řízení xxxxxxxx, xxx pravidla volitelného xxxxxx xxxxxxxx.
(7) Xxxxxxxxxx xxxxxx, který xx xxxxxxxxxx v xxxxxxxxxxxxx provozním xxxx xxxxxxxxxxxxx, musí xxx xxxxxxx přesně xxxxxxx xxxxxxx xxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxxxx z xxxxxxxxxxxx xxxxxxx a xxxxxxx xxxxxxxx stupeň xxxxxxx utajované xxxxxxxxx xxxxxxxxxx xx xxxxxxxxxxxx xxxxxxx.
(8) X xxxxxxxxxxxx xxxxxxx, xxxxx xx xxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx xxxx xxxxxxxxxxxxx x nakládá x utajovanou informací xxxxxxxxxxxxxx xxxxxxx xxxxxxx "Xxxxxx xxxxx", xxxx xxx xxxxxxxxx xxxxxxxxxxxx x analýza skrytých xxxxxx. Xxxxxxx xxxxxxx xx rozumí nepřípustná xxxxxxxxxx, xxx se xxxxxxxxx xxxxxxxxx xxxxxxx x xxxxxxxxxxxxx xxxxxxxx.
§12
Xxxxxxxxx xxxxxxx xxxxxxxxxxxx požadavky xx xxxxxxxxxx x xxxxxxxxx xxxxxxxxxxxx xxxx
(1) Xxx xxxxxxx xxxxxxxxx informace xxxxxxxxxxxx xxxxxxx musí xxx xxxxxxxxx ochrana xxxx xxxxxxxxxx a integrity.
(2) Xxxxxxxxx prostředkem xxx zajištění xxxxxxxxxx xxxxxxxxx informace xxx xxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx xx xxxxxxxxxxxxxx xxxxxxx.
(3) Základním xxxxxxxxxxx xxx xxxxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxx xxx xxxxx xxxxxxx xxxxxxxxxxxx kanálem xx xxxxxxxxxx xxxxxxx xxxxxxx x xxxxxxx xxxxx xxxxxxxxx informace.
(4) X závislosti xx xxxxxxxxxxxx xxxxxxxxx xx xxxxxxxxx spolehlivá identifikace x xxxxxxxxxxx xxxxxxxxxxxxxx xxxxx, xxxxxx xxxxxxx xxxxxxxxxxxxx x autentizační xxxxxxxxx. Xxxx identifikace x xxxxxxxxxxx předchází xxxxxxx utajované informace.
(5) Připojení xxxx, xxxxx xx xxx xxxxxxxxx správy xxxxxxxxxxxx xxxxxxx, x síti xxxxxx, xxxxx není xxx xxxxxxxxx správy xxxxxxxxxxxx xxxxxxx, xxxx xxx xxxxxxxxxxx xxxxxxx xxxxxxxxxxxxx xxxxxxxxx xxx, xxx xxxx xxxxxxxx xxxxxxx xx informačního xxxxxxx.
§13
Xxxxxxxxx xx xxxxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx systém xxxx xxxxxxxx, xxx xxxxxxxxxx xxxxxxxxx informace xxxx xxxxxxxxx xx xxxxxxxxxx xxxxx, x xxxxxxxxxx formě x x určeném xxxxxxx xxxxxxx.
(2) X xxxxx zajištění xxxxxxxxxx xxxxxxx informačního systému xx x xxxxxxxxxxxx xxxxxxxx informačního systému xxxxxxx xxxxxxxxxx, které xxxx být xxxxxxxxxxxx xxx xxxxxxxxx činnosti xxxxxxxxxxxx xxxxxxx. Xxxx xx definuje xxxxxx xxxxxxxxxx xxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx systému x xxxxxx xx xxxxxxxxxx, xxx jejichž xxxxxxx xxxx být xxxxxxxxx xxxxxxxxx informačního xxxxxxx xxxxxxxx.
(3) Xxxxxxxxx xxxxxxx xxxxx informačního xxxxxxx x xxxxxxxxx xxxxxxxxxxx xxxxxxxxx xx xxxxxxx tak, aby xxxxxxxxxxx x chybám xxxxxxxxxx xxxxxx nedostatkem.
(4) Xxxx být xxxxxxxxx xxxx xx xxxxxxxx činnosti xx xxxxxxx informačního systému. Xxxxxxxx uvedení informačního xxxxxxx do xxxxxxx xxxxxxxxxxxxx xxxxx xxxx xxx xxxxxxxxx xxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx nebo xxxxxxxxxxx. Xxxxxxx xxxxxxxx, xxxxx xxxx xxxxxxxxx pro xxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx, xx xxxxxxxxx xxxxxxxxxxxxx do xxxxxxxxx xxxxxxx xxxxxxxxxx před xxxxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxx.
§14
Systémově xxxxxxx bezpečností xxxxxxxxx xxxxxxxx x xxxxxxx xxxxx
(1) Xxx xxxxxxxxx hrozeb, xxxxx xxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx, xxxx xxx xxxxxxxxx xxxxxxx rizik.
(2) X rámci xxxxxxxxx analýzy rizik xx xxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx a xxxxxxxxx xx xxxxxx, xxxxx xxxxxx xx xxxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx. Xxxxxxxx se xxxxxxx xxxxxxxx, xxxxx xxxxxxxxx ztrátu xxxxxxxxxx xxxx xxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(3) Xx xxxxxxxxx hrozeb xx xxxxxx xxxxxxxxxx xxxxx xxxxxxxxxxxx systému tak, xx xx každé xxxxxx xx xxxxx xxxxxxxxxx xxxxx xxxx xxxxx, xx která xxxx xxxxxx působí.
(4) Xxxxxxxxx xxxxxxxxx xxxxxxx xxxxx je xxxxxx hrozeb, xxxxx xxxxx xxxxxxx xxxxxxxxxx xxxxxx, x uvedením xxxxxxxxxxxxxx xxxxxx.
(5) Xx xxxxxxx xxxxxxxxx xxxxxxx xxxxx se xxxxxxx xxxxx xxxxxxxx xxxxxxxxxxxxx.
§15
Xxxxxxx xxxxxxxxx xxxxxxxxxx počítačové xxxxxxxxxxx
V xxxxxxx xxxxxxxxxx nákladů xx xxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxx provést xxxxxx xxxxxxxxx použitím xxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxxxxx xxxxxxxxxxx, xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx anebo xxxxxxxxxxxxx xxxxxxxx. Xxx xxxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxxx xxxxxxxxxxx nebo skupinou xxxxxxxxxx, xxxxx xxxx xxxxxxxxxx xxxxxxx bezpečnostní xxxxxx, xxxx být xxxxxxxx xxxxxxxxxxx zásady:
x) bezpečnostní funkce xxxx být xxxx xxxxxxxxxxx,
b) xxxxxxx x xxxxxx xxxxxxxxxxxx xxxxxx xxxx xxx xxxxxxxxx.
§16
Požadavky xxxxxxx xxxxxxxxxxx informačních xxxxxxx
(1) Xxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx umístěna xx xxxxxxxxxxxxx xxxxxxxx, xx xxxxxx xx xxxxxxxxx xxxxxxx xxxxxxx informačního xxxxxxx xxxx neoprávněným xxxxxxxxx, xxxxxxxxxx x xxxxxxxxxx. Xxxxx prostor xx xxxxxxx xxxxxxxxxxxx xxxxx ochrany x xxxxxxxx xxxxxxxxxx vstupu x bezpečnostními bariérami.
(2) Aktivum xxxxxxxxxxxx xxxxxxx xxxx být xxxxxxx chráněno před xxxxxxxxxxxxxx xxxxxxxx x xxxxxx xxxxxxxxx.
(3) Xxxxxxxx aktiv xxxxxxxxxxxx xxxxxxx musí xxx xxxxxxxxx xxx, xxx xxxxxxxxxx nepovolané xxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx.
(4) Xxxxxxxxxxxxxxx infrastruktura xxxxxxxxxxx xxxx xxxx xxxxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx musí být xxxxxxxx xxxx xxxxxxxx xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxx a xxxxxx xxxxxxxxx.
(5) Fyzická xxxxxxxxxx xxxxxxxxxxxx systémů xx xxxxxxxx xxxxxxxxxx xxxxxxxxx nebo xxxxxxxxx xxxxxxxxxxx.
§17
Xxxxxxxxx xxxxxxx xxxxx parazitnímu xxxxxxxxxx
(1) Komponenty xxxxxxxxxxxx systému, xxxxx xxxxxxxxx x utajovanou xxxxxxxxx, xxxx xxx xxxxxxxxxxx proti parazitnímu xxxxxxxxxxxxxxxxxxx xxxxxxxxxx, které xx mohlo xxxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxx.
(2) Xxxxxx xxxxxxxxxxx xx závislá xx xxxxxx utajení xxxxxxxxx xxxxxxxxx, xx xxxxxx xxxxxxxxxx xxxxxx nakládá.
§18
Xxxxxxxxx xx bezpečnost xxxxxx xxxxxxxxxxx xxxxxxxxx
(1) Xxxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx systému xxxx xxx xxxxxxxxx.
(2) Vyměnitelný xxxxx xxxxxxxxxxx xxxxxxxxx musí xxx xxxx xxxxxxx xxxxxxxx xxxxxxxxxx xxx xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxxxxx.
(3) Xxxxxx xxxxxxx vyměnitelného xxxxxx xxxxxxxxxxx informací, xxxxx xxx xxxxxxx stupněm xxxxxxx "Xxxxxx tajné", xxxxx být snížen.
(4) Stupeň utajení xxxxxxxxxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxx, který xxx xxxxxxx xxxxxxx xxxxxxx "Xxxxx", "Důvěrné" nebo "Xxxxxxxxx", může xxx xxxxxx xxxxx x xxxxxxx, xx xxxxxxxx xxxxxxxxxxx xxxxxxxxx z xxx xxxx provedeno xxxxxxxx uvedeným v xxxxxxxx 5.
(5) Xxxxxxxx xxxxxxxxx informace x xxxxxxxxxxxxx xxxxxx xxxxxxxxxxx informací, xxxxx xxxxxxxx xxxxxxx jeho xxxxxx xxxxxxx, xxxx xxx xxxxxxxxx xxx, xxx získání zbytkové xxxxxxxxx xxxxxxxxx xxxxxx xxxxx xxxx xxxx xxxxxx xxxxxxx x xxx využití speciálních xxxxxxxxxxxxx xxxxx a xxxxxxxxxx.
(6) Ničení xxxxxx xxxxxxxxxxx informací xxxxxxxxxxxx xxxxxxx xxxx xxx provedeno tak, xxx xxxxxx možno xxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxx x něho xxxxxxxx xxxxxx.
§19
Xxxxxxx xxxxxxxxxxx skutečností x xxxxxxxxxxxx xxxxxxxx xxxxxxxxxx
(1) X xxxxxx xxxxx xxxx x xxxxxxxxxx může být xxxxxxxxxxxx xxxxxxxx pro xxxxxxxxxx xxxxxx xxxxxxxx, xxxxx nakládají s xxxxxxxxxxx skutečnostmi, xxxxxxxxxx xxxxxxxx, xxxxxxx xxx xxxxxxxxx s xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxxx xxxxxxxxx xxxxxxx, xxxxxxxxxxx procesorů, xxxxxxxxxxxx xxxxxxx x xxxxxxxxx databázemi nebo xxxxxxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxxx xx samostatných osobních xxxxxxxxxx.
(2) Systém xxxxxxxx xxxxxxxxx xxx xxxxxxxx ochranu xxxxxxxxxxxx xxxxxxxx xxxxxxxx vychází x pojetí xxxxxx xxxxxxxx xxxx xxxxxx xxxxxxxxx xxxxxxxxx klasifikovaného xxxxxxxxx xxxxxxx utajení xxxxxxxxx xxxxxxxxx, xx xxxxxx xxxxxxxxxx osobní xxxxxxx xxxxxxx.
§20
Požadavky xx xxxxxxx xxxxxxxxx x xxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxx xxxxxxx a xxxxxxxx xxxxxxxxxx xxxxxxx xx x analýze rizik xxxxxxxx x xxxxxx, xxxxx xxxx x xxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxx s dopravním xxxxxxxxxxx a x xxxxxxxxxx informačních systémů x xxxxxxxxxxx, xx xxxxxxx xxxxx xxxx xxxxxxxxxx xxxxxxx xxxxxxxxx.
(2) Xxxxxxx xxxxxxxxxx xxxxxxxxx x xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx, xxxxxxx x xxxxxx xxxxxx komponentu xxxx xxxxxx utajované xxxxxxxxx xxxxxxxxxxxxxxx xxxxxxxxx xxxxxxx xxxxxxx xxxxxxxxx xxxxxxxxx, xx xxxxxx xxxxx xxxxxxxxx nakládá.
§21
Xxxxxxxxx xxxxxxxxx bezpečnosti xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx xxxxxxxxxxxx systému xx xxxx xxxx xxxx xxxxxxxxxxx xxxxxx xxxxxxxxxx. Xxxxxxxxx xxxxxxx xxxxxx, jejíž xxxxxxx xxxxx být xx xxxxxx x xxxxxxxxxxxx xxxxxxx x k xxxxxxxxxx xxxx podjati xxx, že xx xx xxxxxxxx na xxxxxx xxxxxxxxxxxx systému, xx by měli xxxxxx xxxxx xx xxxxxxxxxx xxxxxxxxx xxxx xx s vývojovým xxxxx xxxxxxxx xxxxxx xxxxx pracovní x xxxx xxxxxxx xxxxx. X xxxxxxxxx testování xx xxxxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx.
(2) Xxxxxxxx xxxxx xxxxxx xxxxxxxx, že xxxxxxxxxxxx funkce jsou xxxx v xxxxxxx x xxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx. Výsledky xxxxx xxxx xxx xxxxxxxxxxxxxxx. Chyby nalezené xxxxx xxxxxxxxx xxxx xxx odstraněny x xxxxxx xxxxxxxxxx xxxx xxx xxxxxxx xxxxxxxxxx xxxxx.
§22
Xxxxxxxxx xx xxxxxxxxxx provozovaného xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx provozovaného informačního xxxxxxx musí xxx xxxxxxxx, x xxxxxxx xx xxxxxxxx xxxx xxxxxxxxxxxx xxxxxxx, xxxxxxxxxxx x xxxxxxxxxxxxx. Dílčí xxxxx x xxxxxxxxxxx xxxxxxx xx xxxxx xxxxxxx až xx xxxxxxxxxxx xxxxx xxxx xxxxx xx bezpečnost xxxxxxxxxxxx xxxxxxx.
(2) Xxxxxxxxx xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxx xxxx být xxxxxxxx xxxx xxxxxxxxx xxxxxxxxxx xxxx.
(3) V xxxxxxxxxxxx informačním xxxxxxx xxxx být používáno xxxxx programové xxxxxxxx, xxxxx bylo dodáno xxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(4) X provozovaném xxxxxxxxxxx xxxxxxx musí xxx prováděno zálohování xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx informací. Xxxxxx xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxx musí xxx xxxxxxx tak, xxx nemohlo dojít x xxxxxx xxxxxxxxx xxxx xxxxxxx xxx xxxxxxxx informačního xxxxxxx.
(5) Xxxxxxxx xxxxxxx x xxxxxxxxxxxx informačním xxxxxxx se xxxx xxxxxxxxxxx xxx, aby xxxxxx xxxxxxxx xxxx xxxxxxxxxx. Z nosičů xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxxxx při xxxxxxxx xxxxxxxx xxxx xxx xxxxxxxx xxxxxxxxx xxxxxxxxx a xxxxxxx xxxxxxxxxxx xxxx být xxxxxxxxxxx xxxx xxxxxxxxx.
(6) X xxxxxxxxxxxx xxxxxxxxxxx xxxxxxx musí xxx v termínech xxxxxxxxxxx v xxxxxxxxxxxx xxxxxxxxxxx informačního systému x xxx vzniku xxxxxxx xxxxxxx xxxxxxxxxx xxxxxxxxx xxxxxxxxxxx auditních xxxxxxx. Xxxxxxx xxxxxxx xxxx být xxxxxxxxxxx xx xxxx xxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému.
(7) Xxx xxxxxx xxxxxxx xxxxxxx provozovaného xxxxxxxxxxxx xxxxxxx musí xxx x bezpečnostní xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxx xxxxxxxx zaměřená xx xxxx xxxxxxx xx xxxxxxx bezpečného xxxxx. X xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx uvedena xxxx xxxxxxxx:
x) xxxxxxx xxxxxxxxxxx bezprostředně po xxxxxx krizové situace xxxxxxxx xx xxxxxxxxxxxx xxxx,
x) činnost xxxxxxxxxxx xx xxxxxx xxxxxxx xxxxxxx xxxxxxxx xx xxxxxxxxx xxxxxxxx xxxxxxx xxxxxxx xxxxxx vymezení xxxxxx xxxxxxxxxxxx xx xxxxxxxxxx xxxxx,
x) xxxxxx xxxxxxxxxx informačního xxxxxxx,
x) xxxxxx zajišťování xxxxxxxx xxxxxxxx,
x) xxxxxx xxxxxxxxx xxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxxxxx minimálních xxxxxx, xxxxx xxxx xxx xxxxxxxxx,
f) xxxxxx xxxxxx xxxxxxxxxx x xxxxxxx xxxxxxxxxxxx xxxxxxx xx xxxxxxx xxxxxxxxxx stavu.
(8) Xxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx xxxxxxxxx xxxxxxx, xxxxxxxx nebo zničení xxxxxxxxxxx xxxxxxxxx, se xxxxxxx informační xxxxxx xxxxxxxx.
§23
Xxxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxx xxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx xxxxxxxxxxx pro činnost x xxxxxxxxxxx xxxxxxx x xxxx autorizace xxxx xxx změněna xxx změně xxxx xxxx v rámci xxxxxxxxxxxx xxxxxxx nebo xxxxxxx při xxxxxx xxxx xxxxxx.
(2) Xxxxxxxxxxxx xxxxxxxxxxxx systému xxxx xxxxxxxxxx proškolování xxxxxxxxx xxxxxxxxxxxx systému x dodržování opatření xxxxxxxxxxx v bezpečnostní xxxxxxxxxxx xxxxxxxxxxxx systému x správném užívání xxxxxxxxxxxx systému.
Certifikace xxxxxxxxxxxx xxxxxxx
§24
Xxxxxx x xxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému
(1) Xxxxxx x provedení xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxx Úřadu xxxxx xxxxx nebo xxxxxxxxxx, xxxxx budou informační xxxxxx provozovat, (xxxx xxx "xxxxxxx").
(2) Xxxxxx xxxxx xxxxxxxx 1 xxxxxxxx:
x) stručný xxxxx xxxxx a rozsahu xxxxxxxxxxxx systému xxxxxx xxxxxxxxx jeho xxxxxxx x xxxxxxxxxxx funkcí,
x) xxxxxx utajení xxxxxxxxxxx xxxxxxxxx, xx xxxxxxx xxxx xxxxxxxxxx xxxxxx xxxxxxxx,
x) xxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxx systému,
x) identifikaci dodavatele xxxxxxxxxxxx xxxxxxx.
(3) Xxxx xxxxxxxxx xxxxxx xxxxxxxx pro ověření xxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxx s utajovanými xxxxxxxxxxx (dále jen "xxxxxxxxx") x časový xxxx xxxxxx xxxxxxxxxx xxxxxxxxx. X xxxxxxxxx xxxxxxxxx xxxxxxx xxxx xxxxxxxx následující xxxxxxxx:
a) xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx systému x xxxxxxxx xxxxxxx xxxxx,
x) návrh xxxxxxxxxxx xxxxxxxxxxxx systému,
x) xxxx testů xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxxx popis x xxxxx xxxxxxxx xxxxxxxxx,
x) xxxxxxxxxxxx provozní xxxxxxxxxxx informačního xxxxxxx,
x) xxxxx xxxxxxxxxxx xxxxxxxxxx prostředí.
(4) Xxxxxxxxx se xxxxxxx xxxxxxxxxx podkladů předložených xxxxxxxxx x provedením xxxxxxxxxxx xxxxx. Xxxxxxxxx xxxxx provádí Xxxx x xxxxxxxx x xxxxxxxxx xxxxxxxxx hodnoceného xxxxxxxxxxxx xxxxxxx xx xxxxxxxxxxx xxxxxxxx a x xxxxxxx potřeby xxxxxxxxxx.
(5) Jsou-li x xxxxxxx xxxxxxxxx xxxxxxxx xxxxxxxxxx, vyzve Xxxx xxxxxxxx k xxxxxx xxxxxxxxxx. Xxxxx xxxxxxx x xxxxxxx stanoveném Xxxxxx xxxxxxxx nedostatky xxxxxxxxxx, xxxxxxxxx xx xxxxxx.
(6) Xxxxxxxxx xxx xxxxxxxx xxxxxxxx xx xxxxxxxx jednotlivých xxxx xxxxxxxx informačního xxxxxxx nebo xx xx xxxx xxxxxxxx xxxxxxxxx.
(7) X xxxxxxxx xxxxxxxxx se xxxxxxxx xxxxxxxxx zprávy.
(8) Jestliže xx xx xxxxxxx výsledku xxxxxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxxxx informačního xxxxxxx xxx xxxxxxxxx s xxxxxxxxxxx xxxxxxxxxxx, xxxxxx xxxxxxx o xxxxx certifikát. X xxxxxxx, xx xxxxxxxxx xxxxxxxxxx xxxxxx splňuje xxxxxxxxxxx xxxxx pro xxxxx xxxxxx xxxxxxx, vydá xx certifikát xx xxxxx stupeň xxxxxxx.
(9) Xxxxx-xx x xxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxxxxx xxxx xxxxxxxx, xx změnám uvedeným x §25 xxxx. 2 písm. e), xxxxxxx se doplňující xxxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxx xxxxxxxxx x xxxxxxxxx provedených xxxx. V xxxxxxx xxxxxxxxx xxxxxxxxxxxx hodnocení xxxxxxxxxxxx systému xx xxxxxxxxx xxxxxxx xxxx xxx xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
§25
Náležitosti xxxxxxxxxxx informačního xxxxxxx
(1) Certifikát xxxxxxxxxxxx xxxxxxx, jehož xxxx xx uveden x příloze, xxxxxxxx:
a) xxxxxxxxxxxx xxxxxxxxxxxx systému xxxxxx xxxxxxxx xxxxx, xxx xxxxx xx xxxxxxx,
x) identifikaci xxxxxxxxxxx xxxxxxxxxx Úřadem,
x) xxxxxxxxxxxx žadatele,
x) xxxxxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxx utajení xxxxxxxxxxx xxxxxxxxx, xxx xxxxx xxxx schválena xxxx xxxxxxxxxxx,
f) xxxx xxxxxxxxx xxxxxxxxxxx.
(2) Xxxxxxxx certifikátu xx certifikační zpráva, xxxxx xxxxx jeho xxxxxxx. Certifikační xxxxxx xxxxxxxx:
x) orientační xxxxx informačního xxxxxxx,
x) xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx systému,
c) xxxxxx xxxxxx x xxxxxxxxx,
d) případná xxxxxxx xxxxxxxxxxx xxxxxxxx xxxxxxxxxxx x
x) xxxx xxxx informačního xxxxxxx, xxxxx vyžadují xxxxxxxxx doplňujícího hodnocení xxxxxxxxxxxx xxxxxxx.
§26
Vedení xxxxxxxx xxxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxxx xxxx přehled xxxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx. X xxxxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xx xxxx xxxxxxxxxxxx xxxx, xx kterého xx zakládá žádost x provedení xxxxxxxxxxx, xxxxxxxx poskytnuté xxxxxxxxx, xxxxxxxxx xxxxxx a xxxxxxxxxxxx xxxxxx hodnoceného xxxxxxxxxxxx systému a xxxxx vydaného certifikátu.
(2) Xxxxxxxxx xxxxx xxxxxxxxxxxxxx xxxxx xxxxxx xxxxx xxxx skončení xxxxxxxxx certifikátu x xxxx xxxxxxx 5 xxx.
Xxxxxxxxxx přechodná x xxxxxxxxx
§27
Xxxxxx xxx xxx xxxxxxxxxxx xxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx xxxxxx xxxxxx xxxxx, ve xxxxxx xx dni xxxxxxxxx zákona byla xxxxxxxxxxxx xxxxxxxxxx xxxxxxx xxxxxxx státního, xxxxxxxxxxxxx xxxx xxxxxxxxxx xxxxxxxxx xxxxxx xxxxxxxxx xxxxxxxx xxxxx dosavadní právní xxxxxx,2) a xxxxxxxxxx xxxxxx xxxxxx xxxxx, xxxxx xxx dne xxxxxxxxx zákona do xxx xxxxxxxxx xxxx xxxxxxxx xxxxxxxx s xxxxxxxxxx xxxxxxxxxxx, lze x xxxxxxx potřeby xxxxxxxxx xx xxxxxxxxxxxxx xxxxxxxxxx systém podle xxxx xxxxxxxx, nejpozději xx 18 měsíců xxx xxx xxxxxx xxxxxxxxx xxxx vyhlášky.
(2) Xxxxxxxxxx xxxxxx xxxxxxxxxx, xx xxxxxx xx xxx účinnosti zákona xxxx xxxxxxxxxxxx xxxxxxxxxx xxxxxxx předmět xxxxxxxx, xxxxxxxxxxxxx nebo xxxxxxxxxx tajemství pomocí xxxxxxxxx xxxxxxxx podle xxxxxxxxx xxxxxx xxxxxx,2) x xxxxxxxxxx systém xxxxxxxxxx, který xxx xxx účinnosti zákona xx xxx xxxxxxxxx xxxx xxxxxxxx nakládal x xxxxxxxxxx xxxxxxxxxxx, xxx x xxxxxxx xxxxxxx xxxxxxxxx xx xxxxxxxxxxxxx informační xxxxxx xxxxx xxxx vyhlášky, xxxxxxxxxx xx 12 xxxxxx xxx dne xxxxxx xxxxxxxxx této xxxxxxxx.
(3) Statutární xxxxx xxxxxxx, xxxxx xxxxxxxxxx systémy xxxxxxx x xxxxxxxx 1 xxxx xxxxxxxx 2 xxxxxxxx za xxxxxxxxxxxxx xxxxxxxxxx xxxxxxx podle xxxx xxxxxxxx.
(4) Xxxxxx o xxxxxxxxxxx xxxxxxxxxxxx systému xxxxxxxxx x odstavci 1 xxxx odstavci 2, x xxxxxxx xxxxxxxxxx xxxxx xxxxxxxx, xx xxx xxxxxxxx xx xxxxxxxxxxxxx informační xxxxxx xxxxx této xxxxxxxx, xx xxxxx xxxxxxxxx xxxxxxxxxx 6 xxxxxx xxxx xxxxxxxxx xxxxx, xx kterou je xxxxxxxxx xx certifikovaný.
§28
Xxxxxxxx
Xxxx vyhláška xxxxxx xxxxxxxxx xxxx xxxxxxxxx.
Ředitel:
Xxx. Xxxxxx v. r.
Příloha x xxxxxxxx x. 56/1999 Sb.
Xxxxxxxxx
Xxxxxx xxxxxxx č. 56/99 Xx. nabyl xxxxxxxxx xxxx 30.3.1999.
Xx xxx xxxxxxxx xxxxxx xxxxxxx xxxxx měněn či xxxxxxxxx.
Právní xxxxxxx x. 56/99 Xx. xxx xxxxxx xxxxxxx xxxxxxxxx č. 412/2005 Sb. x účinností od 1.1.2006.
Xxxxx xxxxxxxxxxxx xxxxxxxx xxxxx xxxxxx xxxxxxxx xxxxxxxx x odkazech xxxx xxxxxxxxxxxxx, xxxxx xx xxxx xxxxxx xxxxxxxxx xxxxx shora xxxxxxxxx xxxxxxxx předpisu.
1) Xxxx. xxxxxxxx xxxxxxxxxxx Xxxxxxx xxxxxxxx xxxxxx xxxxxxxxxx xxxxxxxx (TSCEC), Xxxxxxxxxxx xxxxxxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxx (ITSEC), Xxxxxx xxxxxxxx (XX) xxxx Xxxxxxxx xxxxxxx xxxxxxxx xxxxxxx xxxxxxxxxx xxxxxxxx (XXXXXX).
2) Směrnice Xxxxxxxxxxx ministerstva xxxxxx xx dne 6. xxxxxx 1973 pro xxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxx předmět xxxxxxxx, xxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxx xxx jejich xxxxxxxxxx xxxxxx xxxxxxxxx xxxxxxxx.