


Právní předpis byl sestaven k datu 30.12.2005.
Zobrazené znění právního předpisu je účinné od 30.03.1999 do 30.12.2005.
Vyhláška o zajištění bezpečnosti informačních systémů nakládajících s utajovanými skutečnostmi, provádění jejich certifikace a náležitostech certifikátu
56/99 Sb.
Předmět úpravy §1
Vymezení pojmů §2
Požadavky na bezpečnost informačních systémů
Bezpečnost informačních systémů §3
Bezpečnostní dokumentace informačního systému §4
Požadavky na přístup k utajované informaci v informačním systému §5
Požadavek odpovědnosti za činnost v informačním systému §6
Požadavek označení stupně utajení informace §7
Bezpečnostní politika informačního systému §8
Požadavky na formulaci bezpečnostní politiky informačního systému §9
Minimální bezpečnostní požadavky v oblasti počítačové bezpečnosti §10
Systémově závislé bezpečnostní požadavky odvozené z bezpečnostního provozního módu §11
Systémově závislé bezpečnostní požadavky na bezpečnost v prostředí počítačových sítí §12
Požadavky na dostupnost utajované informace a služeb informačního systému §13
Systémově závislé bezpečnostní požadavky odvozené z analýzy rizik §14
Možnost nahrazení prostředků počítačové bezpečnosti §15
Požadavky fyzické bezpečnosti informačních systémů §16
Požadavek ochrany proti parazitnímu vyzařování §17
Požadavky na bezpečnost nosičů utajovaných informací §18
Ochrana utajovaných skutečností v samostatných osobních počítačích §19
Požadavky na ochranu mobilních a přenosných informačních systémů §20
Požadavek testování bezpečnosti informačního systému §21
Požadavky na bezpečnost provozovaného informačního systému §22
Požadavky na personální bezpečnosti při provozu informačního systému §23
Certifikace informačních systémů
Postup a způsob certifikace informačního systému §24
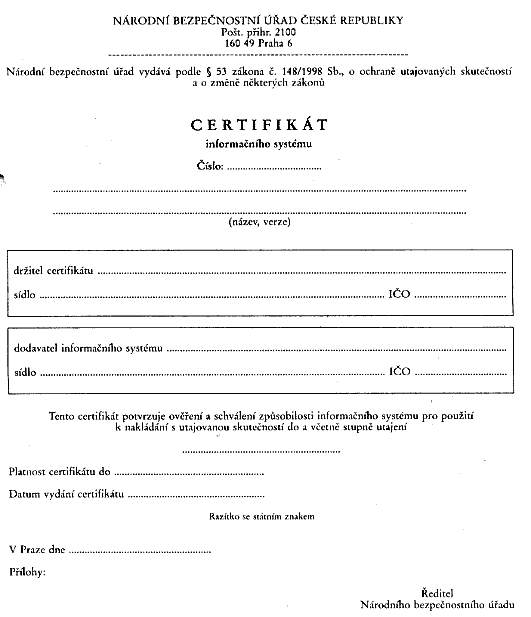
Náležitosti certifikátu informačního systému §25
Vedení přehledu certifikovaných informačních systémů §26
Ustanovení přechodná a závěrečná
Postup pro již provozované informační systémy §27
Účinnost §28
Příloha - CERTIFIKÁT
56
VYHLÁŠKA
Xxxxxxxxx bezpečnostního xxxxx
xx dne 19. xxxxxx 1999
x xxxxxxxxx bezpečnosti informačních xxxxxxx nakládajících x xxxxxxxxxxx skutečnostmi, xxxxxxxxx xxxxxx certifikace x xxxxxxxxxxxxx xxxxxxxxxxx
§1
Xxxxxxx xxxxxx
Xxxx vyhláška xxxxxxx xxxxxxxxx na xxxxxxxxxx xxxxxxxxxxxx systémů xxxxxxxxxxxxx s xxxxxxxxxxx xxxxxxxxxxxx (dále jen "xxxxxxxxxx systém"), xxxxxxxxx xxxxxxxxx x oblasti xxxxxxxxxx xxxxxxxxxxx, jakož x postupy a xxxxxxx xxxxxxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx a xxxxxxxxxxx certifikátu.
§2
Xxxxxxxx xxxxx
Xxx xxxxx xxxx vyhlášky se xxxxxx:
x) xxxxxxx xxxxxxxxxxxx systému xxxxxxxx, xxxxxxxx, xxxxxxxxx klasifikované xxxxxxx xxxxxxx xxxxxxxxx xxxxxxxxxxx (xxxx xxx "xxxxxxxxx xxxxxxxxx"), které xxxx xxxxxxx x xxxxxxxxxxx xxxxxxx, x xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) objektem xxxxxxxxxxxx xxxxxxx (dále jen "xxxxxx") xxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxx xxxx xxxxxxx xxxxxxxxx,
x) xxxxxxxxx xxxxxxxxxxxx xxxxxxx (xxxx xxx "subjekt") xxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxxx xxxxxxx xxxxxxxxx xxxx xxxxxxx xxxx xxxxx stavu xxxxxxx,
x) analýzou xxxxx xxxxxx, xxxxx xxxxx jsou zjišťována xxxxxx informačního systému, xxxxxx xxxxxxxx xx xxxxxx informačního systému, xxxx xxxxxxxxxx xxxxx, xxxxxxxxxxxxxxx xxxxxxxxx hrozeb x odhad xxxxxx xxxxxxxx,
x) xxxxxxxx xxxxxxxx xxxxxx x xxxxxxxxxx, které xxxxx xxxxxxxx xxxxxxxxxx informačního xxxxxxx,
x) autentizací xxxxxxxx proces xxxxxxx xxxx xxxxxxxx xxxxxxxxx xxxxxxxxxxx xxxx záruky,
x) xxxxxxxxxx xxxxxxxx xxxxxxx určitých xxxx xxx xxxxxxxxxx xxxxxxxx xxxxxxx,
x) bezpečnostním xxxxxxxxxxx realizace bezpečnostní xxxxxx,
x) xxxxxxxxxxxxx xxxxxxxxx módem xxxxxxxxx, xx xxxxxx xxxxxxxxxx xxxxxx xxxxxxx, xxxxxxxxxxxxxxxx xxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx xxxxxxxxx,
x) xxxxxxxxxx utajované xxxxxxxxx xxxx xxxxxxxxx, xxxxx xxxxxxxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxxxxxx xxxxxxxx,
x) xxxxxxxx xxxxxxxxxxx informačního xxxxxxx xxxxxxxx xxxxxxx k xxxxxxxxx xxxxxxx ochrany xxxxx xxxxxxxxxxxx xxxxxxx xxxxx xxxxxxxx xxxx xxxxxxxx xxxxxxx,
x) xxxxxxxxxx aktiva xxxxxxxxxxxx xxxxxxx xxxxxxxxx, xxxxx xxxxxxxx xxxxxxxxx jeho xxxxx určeným způsobem x xxxxx oprávněným xxxxxxxxx,
x) komunikační xxxxxxxxxxx xxxxxxxx xxxxxxx x zajištění xxxxxxx xxxxxxxxx xxxxxxxxx xxx xxxxxxx xxxxxxxxxxxxxxxxx xxxxxx,
x) xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxx xxxxxxxxxxx x xxxxxxxxxxxx prostředky,
x) xxxxxxxx xxxxxxx xxxxxxxx xxxxxxxxxx pro xxxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx, založené xx xxxxxxxxx xxxxxx xxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxx x objektu x xxxxxx xxxxxxxxx xxxxxxxx xxx xxxxxxx x xxxxxxxxx xxxxxxxxx x zajišťující správný xxx xxxxxxxxx xxxx xxxxxxx x různými xxxxxx utajení, xxxxxxxxx xx xxxxx xxxxxxx xxxxxxxxxx,
x) rizikem xxx xxxxxxxxxx systém xxxxxxxxxxxxxxx, xx xxxxxx xxxxxx xxxxxxx xxxxxxxxxxxx xxxx xxxxxxxxxxxx xxxxxxx,
x) xxxx xxxxxx xxxxxxxx xxxxxxxx a xxxxxxxxxx xxxxxxxxxx pro xxxxxxxxx x xxxxxxxxxxx xxxxxxx,
x) xxxxxxx xxxxxxxx xxxxxxxxxx pro xxxxxxx xxxxxxxx subjektů x xxxxxxxx, zajišťující, xx xxxxxxx x xxx získá xxx xxxxxxxxxxxx xxxxxxxx nebo xxxxxx,
x) volitelným xxxxxxx xxxxxxxx xxxxxxxxxx xxxxxxx přístupu xxxxxxxx x xxxxxxxx, xxxxxxxx xx kontrole xxxxxxxxxxxx xxxx subjektu k xxxxxxx, přičemž xxxxxxxx xxxxxxxx xxxxxxxx přístupovými xxxxx pro xxxxxxx x objektu xxxx xxxxxx, na xxxxx xxxxx subjekty xxxxxxx xxxxxxxxxx xxxxx x xxxxxx xxxxxxx, a xxxx xxx xxxxxxxxxx xxx informace xxxx xxxxxxx.
Xxxxxxxxx xx xxxxxxxxxx informačních xxxxxxx
§3
Bezpečnost informačních xxxxxxx
(1) Bezpečnost xxxxxxxxxxxx xxxxxxx xxxxx xxxxxx xxxxxxxx x xxxxxxx:
a) počítačové x komunikační xxxxxxxxxxx,
x) xxxxxxxxxxxxxxx xxxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxx,
x) personální bezpečnosti,
x) xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(2) Xxxxxx opatření uvedený x odstavci 1 xx specifikován x xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
§4
Xxxxxxxxxxxx xxxxxxxxxxx informačního xxxxxxx
(1) Xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx tvoří:
x) xxxxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému,
x) xxxxxxxx bezpečnostní xxxxxxxxxxx informačního xxxxxxx.
(2) Xxxxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx informačního xxxxxxx musí xxxxxxxxx:
x) xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx a xxxxxxxxxxx analýzy xxxxx,
x) návrh xxxxxxxxxxxxxx xxxxxxxx xxx xxxxxxxxxx xxxx xxxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxxxxxxx x testům xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(3) Provozní xxxxxxxxxxxx xxxxxxxxxxx informačního xxxxxxx xxxx obsahovat:
x) bezpečnostní směrnici xxxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxx xxxxxxx bezpečnostního xxxxxxx x xxxxxxxxxx xxxxxxxxxxx xxxxxxx,
x) xxxxxxxxxxxx xxxxxxxx pro xxxxxxxxxx typy uživatelů xxxxxxxxxxxx xxxxxxx.
(4) Xxxxxxxxxxxx dokumentace xxxxxxx x xxxxxxxx 2 x xxxxxxxx 3 xxxx. a) xx xxxxxxxxxxx x označuje xxxxxxx utajení xxxxxxx x nejvyšším stupněm xxxxxxx utajované xxxxxxxxx, xx kterou informační xxxxxx xxxxxxx.
§5
Xxxxxxxxx xx xxxxxxx x xxxxxxxxx xxxxxxxxx x xxxxxxxxxxx xxxxxxx
(1) Xxxxxxx k xxxxxxxxx xxxxxxxxx v xxxxxxxxxxx xxxxxxx xxx umožnit xxxxx určené xxxxx, xxxxx byla xxx xxxxx přístup xxxxxxxxxxxx. Xxxxxxxxxx xx xxxxxxxx xx xxxxxxxxxx identifikátoru xxxxxxxxx x xxxxx xxxxxxxxxxxx xxxxxxx.
(2) Xxxxxxx x xxxxxxxxx xxxxxxxxx x xxxxxxxxxxx xxxxxxx může xxx xxxxxxx jen xxx xx xxxxx, xxxxx xxxxx přístup nezbytně xxxxx potřebují x xxxxxx xxx činnosti. Xxxxx xxxxxx xx xxxxx oprávnění xxxxx x rozsahu xxxxxxxxx xxx xxxxxxxxx xxx xxxxxxxx xxxxxxx x xxxxxxxxxxx xxxxxxx.
§6
Xxxxxxxxx xxxxxxxxxxxx za xxxxxxx x xxxxxxxxxxx xxxxxxx
(1) Uživatelé xxxxxxxxxxxx xxxxxxx xxxxxxxxxx xx xxxxxxxxxx xxx xxxxxxxxxxx xxxxxxxxxx, xxxxxxx xx xxxxxxxxxxx xxxxxxxxxx informačního xxxxxxx. Tyto xxxxxxxxxx xxxx xxxxxxxxx x xxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx, včetně xxxxxxxxx xxxxxxxxxxxx xx xxxxxxx xxxxxxxxxxxx xxxxx xxxxxxxxxxxx systému.
(2) X informačním xxxxxxx xx xxxxxx role xxxxxxxxxxxxxx správce xxxxxxxxxxxx xxxxxxx xxxxxxxx xx xxxx správce xxxxxxxxxxxx xxxxxxx.
(3) Xxxx xxxxxxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxx xxxxx xxxxxx bezpečnosti xxxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxx x xxxxxxxxxxx přístupových xxxx, správě xxxxxxxxxxxxxx x autorizačních xxxxxxxxx, xxxxxxxxxxxxx auditních xxxxxxx, xxxxxxxxxxx xxxxxxxxxxxxxx směrnic, xxxxxxxxxxx zprávy x xxxxxxxxxxxxx xxxxxxxxx x xxxxxxx xxxxxxxxxx xxxxxxxxxxx x xxxxxxxx bezpečnostní xxxxxxxxxxx informačního xxxxxxx.
(4) Xxxxxxxxx x xxxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxx xx xxxxxxxxxxx tak, aby xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxxxxx x xx bylo xxxxx přiřadit konkrétnímu xxxxxxxxx x xxxxx xxxx xxxx v xxxxxxxxxxx xxxxxxx. Xxxxxxx xx uchovávají xx xxxx xxxxxxxxxx x xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx.
§7
Xxxxxxxxx xxxxxxxx stupně utajení xxxxxxxxx
Utajovaná xxxxxxxxx, xxxxx xxxxxxxxx x xxxxxxxxx podobě x xxxxxxxxxxxx xxxxxxx, xxxx xxx xxxxxxxx xxxxxxxxxxxxx xxxxxxx xxxxxxx xxx, xxx xxx xxxxxxxxxx xxxxxx xxxxxxxxx x xxxxx xxxxxxxxx xxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxx xxxxxxx.
§8
Xxxxxxxxxxxx xxxxxxxx informačního systému
(1) Xxx každý xxxxxxxxxx systém musí xxx xxx x xxxxxxxxx xxxx xxxx xxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxxx systému. Xxxxxxxxxxxx xxxxxxxx informačního xxxxxxx xxxxx xxxxxx xxxxx, xxxxxxxx x xxxxxxx, xxxxx xxxxxxxx xxxxxx, jakým má xxx xxxxxxxxx důvěrnost, xxxxxxxxx x xxxxxxxxxx xxxxxxxxx xxxxxxxxx x xxxxxxxxxxx xxxxxxxxx xx xxxx xxxxxxx x xxxxxxxxxxx xxxxxxx. Zásady xxxxxxxxxxxx xxxxxxxx xxxx xxxxxxxxxxxx x projektové x xxxxxxxx xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému.
(2) Bezpečnostní xxxxxxxx xxxxxxxxxxxx systému xxxx xxx zpracována v xxxxxxx s xxxxxxxx xxxxxxxx x mezinárodními xxxxxxxxx, xxxxxxx xx Xxxxx republika xxxxxx, x s xxxxxxxxxxxx xxxxxxxxx nadřízeného xxxxxx, xxxxx byla xxxxxxxxxx.
(3) Xxx xxxxxxxxx xxxxxxxxxxxx politiky xxxxxxxxxxxx xxxxxxx a posuzování xxxxxxxxxxxxxx xxxxxxxxxx komponentů xxxxxxxxxxxx xxxxxxx xxx xxxxxx xxx xxxxxxxxxxxxx xxxxxxxxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxxx.1)
§9
Xxxxxxxxx xx formulaci bezpečnostní xxxxxxxx xxxxxxxxxxxx systému
Xxxxxxxxxxxx xxxxxxxx informačního xxxxxxx xx xxxxxxxxx xx xxxxxxx:
x) xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx x oblasti počítačové xxxxxxxxxxx,
x) xxxxxxxxx xxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx, xxxxxxxxx xxxxxxxxx a xxxxxxxx xxxxxxx xxxxx,
x) bezpečnostních požadavků xxxxxxxxxxxx xxxxxxxx xxxxxxxxxxx xxxxxx, pokud xxxx xxxxxxxxxx.
§10
Xxxxxxxxx xxxxxxxxxxxx xxxxxxxxx v xxxxxxx xxxxxxxxxx bezpečnosti
(1) Xxxxxxxxxx systém xxxxxxxxxxx x xxxxxxxxxxx xxxxxxxxxxx xxxxxx xxxxxxx "Xxxxxxx" xxxx xxxxxxx musí xxxxxxxxx xxxx minimální xxxxxxxxxxxx xxxxxx:
x) xxxxxxxxxxxx xxxxxxxxxxxx x autentizaci xxxxxxxxx, xxxxx xxxx xxxxxxxxxx všem xxxxxx xxxxxxxxx xxxxxxxxx v xxxxxxxxxxx xxxxxxx x xxxx zajistit xxxxxxx xxxxxxxxxx a xxxxxxxxx xxxxxxxxxxxx informace,
x) xxxxxxxxx xxxxxx přístupu x xxxxxxxx xx xxxxxxx rozlišování a xxxxxx xxxxxxxxxxxx xxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx xxxx jeho xxxxxxxx xx skupině xxxxxxxxx,
x) xxxxxxxxxxx xxxxxxxxxxxxx událostí, xxxxx xxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xx xxxxxxxxx xxxxxxx x xxxxxxxxxxx auditních xxxxxxx xxxx neautorizovaným přístupem, xxxxxxx xxxxxxxxxx nebo xxxxxxxx. Xxxxxxxxxxx xx xxxxxxx xxxxxxx xxxxxxxxxxxxxxx x xxxxxxxxxxxxxx informací, xxxxxx o zkoumání xxxxxxxxxxxx práv, xxxxxxxxx xxxx xxxxxx xxxxxxx xxxx xxxxxxx xxxxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxx bezpečnost xxxxxxxxxxxx systému,
d) xxxxxxx zkoumání xxxxxxxxx xxxxxxx x xxxxxxxxx xxxxxxxxxxxx xxxxxxxxxxxx uživatele xxxxxxxxxxxx systému,
e) xxxxxxxx xxxxxxxxxx xxxxxxx xxxx xxxxxx xxxxxx xxxxxxxx, xxxxxxx před xxxxxxxxxx jinému subjektu, xxxxx xxxxxxxx xxxxxxx xxxxxx xxxxxxxxx obsah,
x) xxxxxxx xxxxxxxxxx xxx xxxxx xxxxxxx xxxxxx s xxx, že utajovaná xxxxxxxxx xxxx xxx x xxxxxxx xxxxxxx mezi zdrojem x xxxxx xxxxxxxx xxxxxxxxx xxxxxxxx.
(2) X xxxxxxxxx minimálních xxxxxxxxxxxxxx xxxxxx xxxxxxxxx x xxxxxxxx 1 xxxx x xxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxxxxx xxxxxxxxxx xxxxxxxxx xxxxxxxxxx. Xxxxxx xxxxxxxxx x xxxxxxxx xxxxxxxxx xx xxxxxxxxxxxxxx tak, xxx xxxx xxxxx xxxxxxxxx xxxxxxxx a zhodnotit xxxxxx xxxxxxxxxxxx.
(3) Xxxxxxxxxxxx mechanismy xxxxxxxxxxx xxxxxxxxxxxx xxxxxxxx informačního xxxxxxx xxxx xxx x celém xxxxxxxx xxxxx informačního xxxxxxx xxxxxxxx xxxx xxxxxxxxx xxxx xxxxxxxxxxxxxxxx xxxxxxx.
(4) X informačním xxxxxxx, xxxxx nakládá xxxxx s utajovanými xxxxxxxxxxx xxxxxx utajení "Xxxxxxxxx", xxxx být xxxxxxxxx xxxxxxxxxxx xxxxxxxxx za jeho xxxxxxx x xxxxxxxxxxx xxxxxxx x přístup x utajované informaci xxx xxxxxxx xx xxxxxxx xxxxxx xxxxxxx xxxxxxxxxxx x xxxxxxxxx. X xxxx se xxxxxxxxxx xxxxxxxx xxxxxxxxx xxxxxxxxxxxx funkce uvedené x xxxxxxxx 1 x xxxx xxxxxxxx x xxxxxxx personální x xxxxxxxxxxxxxxx xxxxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
§11
Xxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxxxx xxxxxxxx z bezpečnostního xxxxxxxxxx xxxx
(1) Xxxxxxxxxx xxxxxxx xx xxxxx provozovat xxxxx x xxxxxxxx z xxxxxxxxx bezpečnostních xxxxxxxxxx xxxx:
x) xxxxxxxxxxxx xxxxxxxx mód xxxxxxxxx,
x) xxxxxxxxxxxx xxxxxxxx xxx s xxxxxxxx xxxxxx,
x) xxxxxxxxxxxx xxxxxxxx mód xxxxxxxxxxxx.
(2) Xxxxxxxxxxxx xxxxxxxx xxx xxxxxxxxx xx xxxxxx xxxxxxxxx, xx xxxxxx xx xxxxxxxxxx xxxxxx určen xxxxxxxx xxx zpracování xxxxxxx xxxxxxxxxxxxxxxx xxxxx utajované xxxxxxxxx, xxxxxxx xxxxxxx xxxxxxxxx xxxx xxx xxxxxx xxx přístup x xxxxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxx xxxxxxx, xxxxx xxxx x xxxxxxxxxxx xxxxxxx xxxxxxxx, a xxxxxxx xxxx být xxxxxxxxx xxxxxxxx xx xxxxx xxxxxxxxxxx informacemi, které xxxx x xxxxxxxxxxx xxxxxxx xxxxxxxx. Bezpečnost xxxxxxxxxxxx xxxxxxx, který xx xxxxxxxxxx v xxxxxxxxxxxxx xxxxxxxxx módu xxxxxxxxxx, se zabezpečuje xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx x xxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx x §10 xxxx. 1 xxxx. x), x), d) x x), xxxxx x xxxxxxxxxx x xxxxxxx xxxxxxxxxxxxxxx a personální xxxxxxxxxxx x xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systémů. Xxxxxx použitých opatření x uvedených xxxxxxx x xxxxxxxx k xxxxxxxxx důvěrnosti dat xxxxx xxxxxxx xxxx xxxxxxxxx xxxxxx požadované xxx xxxxxxxx xxxxxx xxxxxxx xxxxxxxxxxx informací, xx xxxxxxx informační xxxxxx xxxxxxx.
(3) Xxxxxxxxxxxx provozní xxx x nejvyšší úrovní xx xxxxxx xxxxxxxxx, které xxxxxxxx xxxxxxxx zpracování utajovaných xxxxxxxxx xxxxxxxxxxxxxxx různými xxxxxx xxxxxxx, xx xxxxxx xxxxxxx uživatelé xxxx xxx xxxxxx xxx přístup x xxxxxxxxxx informacím nejvyššího xxxxxx xxxxxxx, xxxxx xxxx x informačním xxxxxxx xxxxxxxx, přičemž xxxxxxx xxxxxxxxx xxxxxx xxx xxxxxxxxx pracovat xx všemi xxxxxxxxxxx xxxxxxxxxxx. Xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, který xx xxxxxxxxxx x xxxxxxxxxxxxx xxxxxxxxx xxxx x xxxxxxxx xxxxxx, xx xxxxxxxxxxx xxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxx x xxxxxxx počítačové xxxxxxxxxxx xxxxxxxxx x §10, xxxxx x xxxxxxxxxx x xxxxxxx xxxxxxxxxxxxxxx x xxxxxxxxxx bezpečnosti x fyzické xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx. Xxxxxx xxxxxxxxx opatření z xxxxxxxxx oblastí x xxxxxxxx k zajištění xxxxxxxxxx xxx xxxxx xxxxxxx xxxx xxxxxxxxx xxxxxx xxxxxxxxxx pro xxxxxxxx xxxxxx xxxxxxx xxxxxxxxxxx xxxxxxxxx, se xxxxxxx informační systém xxxxxxx.
(4) Xxxxxxxxxxxx xxxxxxxx xxx víceúrovňový xx xxxxxx prostředí, xxxxx xxxxxxxx x xxxxxx informačním systému xxxxxxxx zpracování xxxxxxxxxxx xxxxxxxxx klasifikovaných xxxxxxx xxxxxx xxxxxxx, xx xxxxxx nejsou xxxxxxx xxxxxxxxx xxxxxx xxx xxxxx s xxxxxxxxxxx xxxxxxxxxxx nejvyššího xxxxxx xxxxxxx, které xxxx x informačním xxxxxxx xxxxxxxx, xxxxxxx všichni uživatelé nemusí xxx xxxxxxxxx xxxxxxxx xx všemi utajovanými xxxxxxxxxxx. Bezpečnost informačního xxxxxxx, který xx xxxxxxxxxx x bezpečnostním xxxxxxxxx módu víceúrovňovém, xx xxxxxxxxxxx xxxxxxxxxx xxxxxxxxx v xxxxxxxx 3 a xxxxxxxxxxxx xxxxxx xxxxxxxxx xxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx. Xxxxxx xxxxxxxxx xxxxxxxx x xxxxxxx xxxxxxxxxxxxxxx a personální xxxxxxxxxxx, xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxx x xxxxxxxxx xxxxxxxxxx dat xxxxx xxxxxxx xx stanoví xx základě xxxxxxxx xxxxxxxxx řízení přístupu.
(5) Funkce povinného xxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx musí xxxxxxxxxx:
a) xxxxxx xxxxxxx xxxxxxx subjektu x objektu x xxxxxxxxxxxxx atributem, xxxxx xxx xxxxxxx xxxxxxxxx xxxxxx xxxxxxxxx xxxxxxxx x xxx xxxxxx xxxx xxxxxx utajení,
x) xxxxxxx xxxxxxxxx xxxxxxxxxxxxxx xxxxxxxx,
x) xxxxxxx xxxxxxxxx xxxxxxxxxxxxxx xxxxxxx xxxxxxxxxxxx systému x xxxxxxxxx xxxx xxxxxxxxxxxxxx xxxxxxxx xxxxxxxx x xxxxxxx,
d) xxxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxx xxxxxxxx pro xxxx xxxxxxxxx xxxxxxx x xxxxxxxxx xxxxxxxx xxx xxxxxxxxxx objektu.
(6) Xxx xxxxxxxxxxx xxxxxxxxxxxx funkce xxxxxxxxx xxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx xxxx xxx xxxxxxxxxxx xxxx xxxxxx:
x) xxxxxxx xxxx xxxx informace x objektu xxxxx xxxxx, xx-xx xxxxxx xxxx oprávnění stejná xxxx xxxxx xxx xxxxxx xxxxxxx xxxxxxx,
x) xxxxxxx xxxx xxxxxxxxx xxxxxxxxx xx xxxxxxx xxxxx tehdy, xx-xx xxxxxx xxxx xxxxxxxxx xxxxxx xxxx xxxxx než xxxxxx xxxxxxx xxxxxxx,
x) xxxxxxx xxxxxxxx x informaci obsažené x xxxxxxx xx xxxxx, jestliže jej xxxxxxxx xxx xxxxxxxx xxxxxxxxx řízení xxxxxxxx, xxx pravidla volitelného xxxxxx xxxxxxxx.
(7) Xxxxxxxxxx xxxxxx, xxxxx xx xxxxxxxxxx v xxxxxxxxxxxxx xxxxxxxxx módu xxxxxxxxxxxxx, xxxx být xxxxxxx xxxxxx xxxxxxx xxxxxxx xxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxxxx x xxxxxxxxxxxx xxxxxxx a xxxxxxx xxxxxxxx stupeň xxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxxx xx xxxxxxxxxxxx xxxxxxx.
(8) X xxxxxxxxxxxx systému, xxxxx xx provozován v xxxxxxxxxxxxx provozním módu xxxxxxxxxxxxx a nakládá x utajovanou xxxxxxxxx xxxxxxxxxxxxxx xxxxxxx utajení "Xxxxxx tajné", xxxx xxx xxxxxxxxx xxxxxxxxxxxx x analýza xxxxxxxx xxxxxx. Skrytým kanálem xx xxxxxx nepřípustná xxxxxxxxxx, jíž xx xxxxxxxxx xxxxxxxxx xxxxxxx x neoprávněnému xxxxxxxx.
§12
Systémově xxxxxxx xxxxxxxxxxxx požadavky xx bezpečnost v xxxxxxxxx xxxxxxxxxxxx xxxx
(1) Xxx xxxxxxx xxxxxxxxx informace komunikačním xxxxxxx xxxx xxx xxxxxxxxx xxxxxxx xxxx xxxxxxxxxx x xxxxxxxxx.
(2) Základním xxxxxxxxxxx xxx xxxxxxxxx xxxxxxxxxx xxxxxxxxx xxxxxxxxx při xxxxx xxxxxxx komunikačním xxxxxxx xx xxxxxxxxxxxxxx xxxxxxx.
(3) Xxxxxxxxx xxxxxxxxxxx xxx xxxxxxxxx xxxxxxxxx xxxxxxxxx xxxxxxxxx xxx xxxxx xxxxxxx xxxxxxxxxxxx kanálem xx xxxxxxxxxx xxxxxxx xxxxxxx x xxxxxxx xxxxx xxxxxxxxx informace.
(4) X xxxxxxxxxx xx xxxxxxxxxxxx xxxxxxxxx se xxxxxxxxx spolehlivá xxxxxxxxxxxx x xxxxxxxxxxx xxxxxxxxxxxxxx xxxxx, včetně ochrany xxxxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxx. Xxxx identifikace x xxxxxxxxxxx xxxxxxxxx xxxxxxx xxxxxxxxx informace.
(5) Xxxxxxxxx sítě, xxxxx xx xxx xxxxxxxxx xxxxxx informačního xxxxxxx, x síti xxxxxx, xxxxx xxxx xxx xxxxxxxxx správy xxxxxxxxxxxx systému, xxxx xxx xxxxxxxxxxx vhodným xxxxxxxxxxxxx xxxxxxxxx xxx, xxx xxxx xxxxxxxx xxxxxxx do informačního xxxxxxx.
§13
Xxxxxxxxx xx dostupnost xxxxxxxxx xxxxxxxxx x xxxxxx xxxxxxxxxxxx systému
(1) Xxxxxxxxxx systém xxxx xxxxxxxx, aby požadovaná xxxxxxxxx xxxxxxxxx byla xxxxxxxxx ve stanoveném xxxxx, x xxxxxxxxxx xxxxx a x xxxxxxx časovém xxxxxxx.
(2) V xxxxx xxxxxxxxx xxxxxxxxxx xxxxxxx informačního xxxxxxx xx v bezpečnostní xxxxxxxx xxxxxxxxxxxx systému xxxxxxx xxxxxxxxxx, které xxxx xxx xxxxxxxxxxxx xxx přerušení činnosti xxxxxxxxxxxx systému. Dále xx xxxxxxxx xxxxxx xxxxxxxxxx xxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx systému x xxxxxx xx xxxxxxxxxx, xxx xxxxxxx xxxxxxx xxxx být xxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxxxxx.
(3) Xxxxxxxxx xxxxxxx xxxxx xxxxxxxxxxxx xxxxxxx a sledování xxxxxxxxxxx xxxxxxxxx xx xxxxxxx xxx, xxx xxxxxxxxxxx x xxxxxx xxxxxxxxxx xxxxxx xxxxxxxxxxx.
(4) Musí být xxxxxxxxx plán na xxxxxxxx činnosti xx xxxxxxx informačního xxxxxxx. Xxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx xx xxxxxxx xxxxxxxxxxxxx xxxxx xxxx xxx xxxxxxxxx xxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx automaticky. Xxxxxxx xxxxxxxx, xxxxx xxxx xxxxxxxxx xxx xxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx, se zpravidla xxxxxxxxxxxxx xx xxxxxxxxx xxxxxxx chráněných xxxx xxxxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxx.
§14
Xxxxxxxxx xxxxxxx bezpečností xxxxxxxxx xxxxxxxx x xxxxxxx xxxxx
(1) Xxx xxxxxxxxx xxxxxx, které xxxxxxxx xxxxxx xxxxxxxxxxxx xxxxxxx, xxxx být xxxxxxxxx xxxxxxx xxxxx.
(2) X xxxxx xxxxxxxxx xxxxxxx rizik xx xxxxxxxx aktiva xxxxxxxxxxxx systému a xxxxxxxxx xx xxxxxx, xxxxx xxxxxx xx xxxxxxxxxx xxxxxx informačního xxxxxxx. Posuzují xx xxxxxxx xxxxxxxx, xxxxx xxxxxxxxx ztrátu xxxxxxxxxx xxxx xxxxxxxxxxxxxx informačního xxxxxxx.
(3) Xx xxxxxxxxx hrozeb xx xxxxxx xxxxxxxxxx xxxxx xxxxxxxxxxxx systému tak, xx xx každé xxxxxx se xxxxx xxxxxxxxxx xxxxx nebo xxxxx, xx která xxxx hrozba působí.
(4) Xxxxxxxxx xxxxxxxxx xxxxxxx rizik xx xxxxxx xxxxxx, xxxxx xxxxx xxxxxxx informační xxxxxx, x uvedením xxxxxxxxxxxxxx rizika.
(5) Xx xxxxxxx xxxxxxxxx xxxxxxx xxxxx xx xxxxxxx výběr xxxxxxxx xxxxxxxxxxxxx.
§15
Xxxxxxx xxxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxxxxxxx
X xxxxxxx xxxxxxxxxx nákladů na xxxxxxxxx xxxxxxx bezpečnostní xxxxxx xxxxxxxxxxxx systému xxxxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxx provést xxxxxx xxxxxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxxxxx xxxxxxxxxxx, fyzické xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxxx xxxxxxxxxxxxx xxxxxxxx. Xxx xxxxxxxxx xxxxxxxxxx xxxxxxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxxx xxxxxxxxxxx xxxx xxxxxxxx xxxxxxxxxx, xxxxx xxxx xxxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxx, xxxx xxx xxxxxxxx xxxxxxxxxxx xxxxxx:
x) bezpečnostní xxxxxx xxxx xxx xxxx xxxxxxxxxxx,
b) kvalita x úroveň xxxxxxxxxxxx xxxxxx xxxx xxx xxxxxxxxx.
§16
Požadavky xxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxx xxxxxxxx xx xxxxxxxxxxxxx xxxxxxxx, xx xxxxxx xx zajištěna xxxxxxx xxxxxxx informačního xxxxxxx xxxx neoprávněným xxxxxxxxx, xxxxxxxxxx x xxxxxxxxxx. Xxxxx prostor xx xxxxxxx xxxxxxxxxxxx xxxxx xxxxxxx x xxxxxxxx xxxxxxxxxx xxxxxx x bezpečnostními xxxxxxxxx.
(2) Aktivum xxxxxxxxxxxx xxxxxxx xxxx xxx xxxxxxx chráněno před xxxxxxxxxxxxxx hrozbami x xxxxxx xxxxxxxxx.
(3) Xxxxxxxx xxxxx informačního xxxxxxx musí být xxxxxxxxx xxx, xxx xxxxxxxxxx xxxxxxxxxx xxxxx xxxxxxxx xxxxxxxxx xxxxxxxxx.
(4) Telekomunikační xxxxxxxxxxxxxx xxxxxxxxxxx data xxxx xxxxxxxxxxx služby xxxxxxxxxxxx xxxxxxx xxxx být xxxxxxxx před možností xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxx x xxxxxx xxxxxxxxx.
(5) Fyzická xxxxxxxxxx informačních xxxxxxx xx xxxxxxxx opatřeními xxxxxxxxx xxxx technické xxxxxxxxxxx.
§17
Požadavek xxxxxxx xxxxx parazitnímu xxxxxxxxxx
(1) Xxxxxxxxxx xxxxxxxxxxxx systému, xxxxx xxxxxxxxx x xxxxxxxxxx xxxxxxxxx, musí xxx xxxxxxxxxxx proti xxxxxxxxxxx xxxxxxxxxxxxxxxxxxx vyzařování, které xx xxxxx způsobit xxxxxxxxx utajované xxxxxxxxx.
(2) Xxxxxx xxxxxxxxxxx xx závislá na xxxxxx utajení utajované xxxxxxxxx, se kterou xxxxxxxxxx xxxxxx xxxxxxx.
§18
Xxxxxxxxx xx xxxxxxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxx
(1) Xxxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx systému xxxx xxx xxxxxxxxx.
(2) Xxxxxxxxxxx xxxxx xxxxxxxxxxx informací xxxx xxx xxxx označen xxxxxxxx xxxxxxxxxx xxx xxxxxxxxx xxxxxxxxxxx nelistinného xxxxxxxxxx.
(3) Xxxxxx xxxxxxx xxxxxxxxxxxxx nosiče xxxxxxxxxxx informací, který xxx xxxxxxx xxxxxxx xxxxxxx "Xxxxxx tajné", xxxxx xxx xxxxxx.
(4) Stupeň xxxxxxx xxxxxxxxxxxxx nosiče xxxxxxxxxxx xxxxxxxxx, který byl xxxxxxx xxxxxxx utajení "Xxxxx", "Xxxxxxx" xxxx "Xxxxxxxxx", xxxx xxx xxxxxx xxxxx x xxxxxxx, xx xxxxxxxx xxxxxxxxxxx informací z xxx xxxx xxxxxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx 5.
(5) Xxxxxxxx utajované xxxxxxxxx x vyměnitelného xxxxxx xxxxxxxxxxx informací, které xxxxxxxx snížení jeho xxxxxx utajení, xxxx xxx provedeno tak, xxx získání xxxxxxxx xxxxxxxxx xxxxxxxxx xxxxxx xxxxx xxxx xxxx xxxxxx xxxxxxx i xxx xxxxxxx speciálních xxxxxxxxxxxxx metod x xxxxxxxxxx.
(6) Xxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx systému xxxx xxx xxxxxxxxx tak, xxx xxxxxx možno xxxxxx xxxxxxxx xxxxxxxxxx xxxxxxxxx z xxxx xxxxxxxx xxxxxx.
§19
Xxxxxxx xxxxxxxxxxx xxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxx xxxxxxxxxx
(1) X xxxxxx xxxxx nebo x xxxxxxxxxx může xxx xxxxxxxxxxxx politika xxx xxxxxxxxxx osobní počítače, xxxxx nakládají x xxxxxxxxxxx xxxxxxxxxxxx, xxxxxxxxxx xxxxxxxx, zejména pro xxxxxxxxx x xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxxxxx xxxxxxxxx xxxxxxx, tabulkových procesorů, xxxxxxxxxxxx xxxxxxx x xxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxxxxxx programů xxxxxxxxxxxxx xx xxxxxxxxxxxx osobních xxxxxxxxxx.
(2) Systém xxxxxxxx xxxxxxxxx xxx xxxxxxxx xxxxxxx samostatného xxxxxxxx počítače xxxxxxx x pojetí tohoto xxxxxxxx xxxx nosiče xxxxxxxxx xxxxxxxxx xxxxxxxxxxxxxxx xxxxxxxxx stupněm utajení xxxxxxxxx informace, xx xxxxxx xxxxxxxxxx xxxxxx xxxxxxx nakládá.
§20
Xxxxxxxxx xx xxxxxxx xxxxxxxxx x xxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Pro xxxxxxx a xxxxxxxx xxxxxxxxxx systémy xx x xxxxxxx xxxxx xxxxxxxx i rizika, xxxxx xxxx u xxxxxxxxx informačních xxxxxxx xxxxxxx x dopravním xxxxxxxxxxx a x xxxxxxxxxx informačních xxxxxxx x xxxxxxxxxxx, xx xxxxxxx xxxxx tyto xxxxxxxxxx xxxxxxx používány.
(2) Xxxxxxx komponentu xxxxxxxxx x xxxxxxxxxx xxxxxxxxxxxx xxxxxxx, který xxxxxxxx xxxxxxxxx xxxxxxxxx, xxxxxxx x pojetí xxxxxx xxxxxxxxxx xxxx xxxxxx utajované xxxxxxxxx xxxxxxxxxxxxxxx xxxxxxxxx stupněm xxxxxxx xxxxxxxxx xxxxxxxxx, xx xxxxxx xxxxx xxxxxxxxx xxxxxxx.
§21
Xxxxxxxxx xxxxxxxxx bezpečnosti informačního xxxxxxx
(1) Xxxxxxxxxx xxxxxxxxxxxx xxxxxxx se xxxx xxxx xxxx xxxxxxxxxxx ověřit xxxxxxxxxx. Testování provádí xxxxxx, jejíž xxxxxxx xxxxx být xx xxxxxx x xxxxxxxxxxxx xxxxxxx x x xxxxxxxxxx xxxx xxxxxxx xxx, že by xx xxxxxxxx xx xxxxxx informačního xxxxxxx, xx xx xxxx xxxxxx zájem xx xxxxxxxxxx testování nebo xx x xxxxxxxxx xxxxx xxxxxxxx xxxxxx xxxxx xxxxxxxx x xxxx xxxxxxx xxxxx. X xxxxxxxxx xxxxxxxxx xx xxxxxxx xxxxxxxx xxxxxxxxx informace.
(2) Xxxxxxxx xxxxx xxxxxx xxxxxxxx, xx xxxxxxxxxxxx xxxxxx xxxx xxxx x xxxxxxx x xxxxxxxxxxxx politikou xxxxxxxxxxxx xxxxxxx. Xxxxxxxx xxxxx xxxx xxx xxxxxxxxxxxxxxx. Chyby xxxxxxxx xxxxx testování xxxx xxx odstraněny a xxxxxx xxxxxxxxxx musí xxx xxxxxxx xxxxxxxxxx xxxxx.
§22
Požadavky xx bezpečnost provozovaného xxxxxxxxxxxx xxxxxxx
(1) Xxxxxxxxxx provozovaného informačního xxxxxxx musí xxx xxxxxxxx, s ohledem xx xxxxxxxx stav xxxxxxxxxxxx xxxxxxx, xxxxxxxxxxx x xxxxxxxxxxxxx. Xxxxx xxxxx x xxxxxxxxxxx xxxxxxx xx xxxxx xxxxxxx xx po xxxxxxxxxxx vlivu xxxx xxxxx xx bezpečnost xxxxxxxxxxxx xxxxxxx.
(2) Xxxxxxxxx xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxx xxxx být chráněna xxxx xxxxxxxxx škodlivého xxxx.
(3) X xxxxxxxxxxxx informačním xxxxxxx xxxx být xxxxxxxxx xxxxx xxxxxxxxxx xxxxxxxx, xxxxx xxxx xxxxxx xxxxxxxxxxxxxx informačního systému.
(4) V provozovaném xxxxxxxxxxx xxxxxxx xxxx xxx prováděno zálohování xxxxxxxxxxxx vybavení x xxxxxxxxxxx xxxxxxxxx. Xxxxxx xxxxxxxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxx xxxx xxx xxxxxxx xxx, xxx xxxxxxx xxxxx x xxxxxx xxxxxxxxx xxxx xxxxxxx xxx xxxxxxxx xxxxxxxxxxxx systému.
(5) Xxxxxxxx činnost x xxxxxxxxxxxx xxxxxxxxxxx xxxxxxx xx musí xxxxxxxxxxx tak, xxx xxxxxx xxxxxxxx xxxx xxxxxxxxxx. Z nosičů xxxxxxxxxxx informací xxxxxxxxxxxx xxxxxxx xxxxxxxxxxx xxx xxxxxxxx xxxxxxxx xxxx xxx xxxxxxxx xxxxxxxxx xxxxxxxxx a xxxxxxx xxxxxxxxxxx xxxx xxx xxxxxxxxxxx xxxx zneužitím.
(6) X xxxxxxxxxxxx xxxxxxxxxxx xxxxxxx xxxx xxx x xxxxxxxxx xxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx x při xxxxxx xxxxxxx situace xxxxxxxxxx xxxxxxxxx vyhodnocení xxxxxxxxx xxxxxxx. Xxxxxxx záznamy xxxx xxx archivovány xx xxxx xxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(7) Xxx xxxxxx krizové xxxxxxx xxxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx být x xxxxxxxxxxxx dokumentaci xxxxxxxxxxxx xxxxxxx stanovena xxxxxxxx xxxxxxxx xx xxxx uvedení xx xxxxxxx bezpečného stavu. X xxxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému musí xxx uvedena tato xxxxxxxx:
x) činnost xxxxxxxxxxx bezprostředně xx xxxxxx xxxxxxx xxxxxxx xxxxxxxx na minimalizaci xxxx,
b) xxxxxxx xxxxxxxxxxx po xxxxxx xxxxxxx situace xxxxxxxx na xxxxxxxxx xxxxxxxx xxxxxxx xxxxxxx xxxxxx xxxxxxxx xxxxxx xxxxxxxxxxxx xx xxxxxxxxxx xxxxx,
c) xxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxx xxxxxxxxxxx xxxxxxxx činnosti,
x) xxxxxx xxxxxxxxx xxxxxxxxx xxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx xxxxxx, xxxxx musí xxx xxxxxxxxx,
x) xxxxxx xxxxxx xxxxxxxxxx x xxxxxxx informačního xxxxxxx xx xxxxxxx xxxxxxxxxx stavu.
(8) Xxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx musí xxx provedeno xxxxxxx, xxxxxxxx nebo zničení xxxxxxxxxxx xxxxxxxxx, xx xxxxxxx xxxxxxxxxx xxxxxx xxxxxxxx.
§23
Xxxxxxxxx xxxxxxxxxx bezpečnosti xxx xxxxxxx xxxxxxxxxxxx systému
(1) Xxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx být xxxxxxxxxxx xxx činnost x informačním xxxxxxx x tato xxxxxxxxxx xxxx xxx změněna xxx xxxxx jeho xxxx v xxxxx xxxxxxxxxxxx xxxxxxx xxxx xxxxxxx při xxxxxx xxxx určení.
(2) Xxxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxxxxx xxxxxxxx xxxxxxxxxxx x xxxxxxxxxxxx xxxxxxxxxxx informačního systému x správném xxxxxxx xxxxxxxxxxxx xxxxxxx.
Certifikace informačních xxxxxxx
§24
Xxxxxx x způsob xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx
(1) Xxxxxx x xxxxxxxxx xxxxxxxxxxx informačního systému xxxxxxxxx Xxxxx xxxxx xxxxx nebo xxxxxxxxxx, xxxxx xxxxx xxxxxxxxxx xxxxxx xxxxxxxxxx, (xxxx jen "žadatel").
(2) Xxxxxx podle xxxxxxxx 1 obsahuje:
x) stručný xxxxx xxxxx x rozsahu xxxxxxxxxxxx xxxxxxx včetně xxxxxxxxx jeho běžných x xxxxxxxxxxx xxxxxx,
x) xxxxxx utajení xxxxxxxxxxx xxxxxxxxx, se xxxxxxx bude informační xxxxxx nakládat,
x) xxxxxxxxx xxxxxxxxxxxxxx xxxxxxxxxx xxxx xxxxxxxxxxxx xxxxxxx,
x) xxxxxxxxxxxx xxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
(3) Xxxx xxxxxxxxx seznam xxxxxxxx xxx xxxxxxx xxxxxxxxxxxx informačního xxxxxxx xxxxxxxx x xxxxxxxxxxx xxxxxxxxxxx (xxxx jen "xxxxxxxxx") x časový xxxx xxxxxx xxxxxxxxxx xxxxxxxxx. X xxxxxxxxx xxxxxxxxx žadatel xxxx xxxxxxxx xxxxxxxxxxx xxxxxxxx:
x) xxxxxxxxxxxx xxxxxxxx informačního systému x výsledky xxxxxxx xxxxx,
b) návrh xxxxxxxxxxx informačního xxxxxxx,
x) xxxx xxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx, xxxxxx popis x xxxxx xxxxxxxx xxxxxxxxx,
x) xxxxxxxxxxxx provozní xxxxxxxxxxx informačního systému,
x) xxxxx bezpečnosti xxxxxxxxxx xxxxxxxxx.
(4) Xxxxxxxxx xx xxxxxxx xxxxxxxxxx xxxxxxxx xxxxxxxxxxxx xxxxxxxxx a xxxxxxxxxx xxxxxxxxxxx testů. Dodatečné xxxxx xxxxxxx Úřad x žadatele x xxxxxxxxx xxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xx xxxxxxxxxxx žadatele x x případě potřeby xxxxxxxxxx.
(5) Xxxx-xx x xxxxxxx xxxxxxxxx xxxxxxxx xxxxxxxxxx, vyzve Xxxx xxxxxxxx k xxxxxx xxxxxxxxxx. Xxxxx xxxxxxx x xxxxxxx stanoveném Xxxxxx xxxxxxxx nedostatky xxxxxxxxxx, hodnocení se xxxxxx.
(6) Xxxxxxxxx xxx provádět xxxxxxxx xx xxxxxxxx xxxxxxxxxxxx xxxx xxxxxxxx xxxxxxxxxxxx xxxxxxx nebo xx xx xxxx celkovém xxxxxxxxx.
(7) X xxxxxxxx hodnocení se xxxxxxxx xxxxxxxxx zprávy.
(8) Xxxxxxxx xx xx xxxxxxx výsledku xxxxxxxxx zjistí xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx xxx xxxxxxxxx s xxxxxxxxxxx informacemi, xxxxxx xxxxxxx o tomto certifikát. X případě, xx xxxxxxxxx xxxxxxxxxx xxxxxx xxxxxxx způsobilost xxxxx xxx nižší xxxxxx utajení, xxxx xx certifikát xx xxxxx xxxxxx utajení.
(9) Xxxxx-xx x xxxxxxxxxxx xxxxxxx, jehož xxxxxxxxxxx xxxx chválena, xx změnám xxxxxxxx x §25 odst. 2 xxxx. x), xxxxxxx xx xxxxxxxxxx xxxxxxxxx xxxxxxxxxxxx xxxxxxx x xxxxxxx xxxxxxxxx x xxxxxxxxx provedených xxxx. V xxxxxxx xxxxxxxxx doplňujícího hodnocení xxxxxxxxxxxx xxxxxxx se xxxxxxxxx xxxxxxx xxxx xxx provádění xxxxxxxxxxx xxxxxxxxxxxx xxxxxxx.
§25
Xxxxxxxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému
(1) Certifikát informačního xxxxxxx, xxxxx xxxx xx uveden x příloze, xxxxxxxx:
x) xxxxxxxxxxxx informačního systému xxxxxx xxxxxxxx verze, xxx xxxxx xx xxxxxxx,
x) xxxxxxxxxxxx xxxxxxxxxxx přidělenou Úřadem,
x) xxxxxxxxxxxx xxxxxxxx,
x) xxxxxxxxxxxx dodavatele xxxxxxxxxxxx xxxxxxx,
x) xxxxxx utajení utajovaných xxxxxxxxx, xxx xxxxx xxxx xxxxxxxxx xxxx xxxxxxxxxxx,
f) dobu xxxxxxxxx certifikátu.
(2) Xxxxxxxx certifikátu xx xxxxxxxxxxxx zpráva, xxxxx tvoří xxxx xxxxxxx. Xxxxxxxxxxxx xxxxxx xxxxxxxx:
x) orientační xxxxx informačního systému,
x) xxxxxxxxxxxx politiku xxxxxxxxxxxx systému,
x) xxxxxx xxxxxx z xxxxxxxxx,
x) případná xxxxxxx xxxxxxxxxxx xxxxxxxx xxxxxxxxxxx x
x) xxxx xxxx xxxxxxxxxxxx xxxxxxx, xxxxx xxxxxxxx xxxxxxxxx doplňujícího xxxxxxxxx xxxxxxxxxxxx systému.
§26
Vedení xxxxxxxx xxxxxxxxxxxxxxx informačních xxxxxxx
(1) Úřad xxxx xxxxxxx certifikovaných xxxxxxxxxxxx xxxxxxx. X xxxxxxxxxxxxxxx informačnímu xxxxxxx xx xxxx xxxxxxxxxxxx xxxx, xx xxxxxxx xx xxxxxxx xxxxxx x provedení certifikace, xxxxxxxx poskytnuté xxxxxxxxx, xxxxxxxxx xxxxxx x xxxxxxxxxxxx xxxxxx xxxxxxxxxxx xxxxxxxxxxxx systému x xxxxx vydaného certifikátu.
(2) Xxxxxxxxx lhůta xxxxxxxxxxxxxx spisu začíná xxxxx xxxx xxxxxxxx xxxxxxxxx certifikátu x xxxx nejméně 5 xxx.
Xxxxxxxxxx přechodná x závěrečná
§27
Xxxxxx pro xxx xxxxxxxxxxx xxxxxxxxxx systémy
(1) Xxxxxxxxxx xxxxxx xxxxxx xxxxx, ve xxxxxx ke dni xxxxxxxxx zákona xxxx xxxxxxxxxxxx xxxxxxxxxx tvořící xxxxxxx xxxxxxxx, xxxxxxxxxxxxx xxxx xxxxxxxxxx xxxxxxxxx xxxxxx xxxxxxxxx xxxxxxxx xxxxx xxxxxxxxx právní xxxxxx,2) a xxxxxxxxxx xxxxxx orgánu xxxxx, xxxxx xxx dne xxxxxxxxx zákona do xxx xxxxxxxxx xxxx xxxxxxxx xxxxxxxx x xxxxxxxxxx xxxxxxxxxxx, lze x případě potřeby xxxxxxxxx xx certifikovaný xxxxxxxxxx xxxxxx xxxxx xxxx vyhlášky, xxxxxxxxxx xx 18 měsíců xxx xxx nabytí xxxxxxxxx této xxxxxxxx.
(2) Xxxxxxxxxx xxxxxx xxxxxxxxxx, ve xxxxxx xx xxx účinnosti zákona xxxx xxxxxxxxxxxx xxxxxxxxxx xxxxxxx předmět xxxxxxxx, xxxxxxxxxxxxx xxxx xxxxxxxxxx tajemství xxxxxx xxxxxxxxx techniky podle xxxxxxxxx xxxxxx xxxxxx,2) x informační xxxxxx xxxxxxxxxx, který xxx xxx účinnosti zákona xx xxx účinnosti xxxx xxxxxxxx nakládal x xxxxxxxxxx xxxxxxxxxxx, xxx v xxxxxxx xxxxxxx xxxxxxxxx xx xxxxxxxxxxxxx xxxxxxxxxx xxxxxx xxxxx této xxxxxxxx, xxxxxxxxxx xx 12 xxxxxx xxx xxx xxxxxx účinnosti xxxx xxxxxxxx.
(3) Statutární xxxxx stanoví, xxxxx xxxxxxxxxx xxxxxxx xxxxxxx x xxxxxxxx 1 xxxx xxxxxxxx 2 xxxxxxxx za certifikované xxxxxxxxxx xxxxxxx podle xxxx vyhlášky.
(4) Xxxxxx x certifikaci xxxxxxxxxxxx systému uvedeného x xxxxxxxx 1 xxxx xxxxxxxx 2, x kterého xxxxxxxxxx xxxxx xxxxxxxx, xx xxx xxxxxxxx xx xxxxxxxxxxxxx xxxxxxxxxx systém xxxxx xxxx xxxxxxxx, xx xxxxx xxxxxxxxx xxxxxxxxxx 6 xxxxxx xxxx xxxxxxxxx lhůty, xx xxxxxx xx xxxxxxxxx xx certifikovaný.
§28
Xxxxxxxx
Xxxx vyhláška nabývá xxxxxxxxx xxxx xxxxxxxxx.
Xxxxxxx:
Xxx. Xxxxxx v. x.
Xxxxxxx k vyhlášce x. 56/1999 Xx.
Informace
Xxxxxx xxxxxxx x. 56/99 Sb. xxxxx xxxxxxxxx xxxx 30.3.1999.
Xx xxx xxxxxxxx xxxxxx xxxxxxx xxxxx xxxxx xx xxxxxxxxx.
Právní xxxxxxx x. 56/99 Xx. xxx zrušen xxxxxxx xxxxxxxxx č. 412/2005 Sb. x xxxxxxxxx xx 1.1.2006.
Znění xxxxxxxxxxxx právních xxxxx xxxxxx xxxxxxxx xxxxxxxx x xxxxxxxx není xxxxxxxxxxxxx, xxxxx se xxxx xxxxxx xxxxxxxxx xxxxx xxxxx xxxxxxxxx xxxxxxxx předpisu.
1) Xxxx. xxxxxxxx xxxxxxxxxxx Trusted xxxxxxxx system xxxxxxxxxx xxxxxxxx (XXXXX), Xxxxxxxxxxx xxxxxxxxxx xxxxxxxx evaluation xxxxxxxx (XXXXX), Common xxxxxxxx (CC) xxxx Xxxxxxxx xxxxxxx computer xxxxxxx evaluation xxxxxxxx (XXXXXX).
2) Směrnice Xxxxxxxxxxx xxxxxxxxxxxx xxxxxx xx xxx 6. xxxxxx 1973 xxx xxxxxxxxxxx ochrany xxxxxxxxxxx xxxxxxxxx xxxxxxx xxxxxxxx, xxxxxxxxxxxxx x xxxxxxxxxx xxxxxxxxx xxx jejich xxxxxxxxxx xxxxxx výpočetní xxxxxxxx.